
SaaSの認証と認可の設計:テナントIDとユーザー権限を安全に扱う
小笹佑京
小笹佑京
マルチテナントSaaSの認証・認可では、本人確認に加え、そのユーザーがどのテナント(顧客企業などサービスの契約単位)として操作するかを確定する必要があります。サーバー側でユーザーと所属テナントの組を確定し、その情報を処理の最後まで引き継いで、APIとデータ層の両方でアクセスを制御します。リクエストに含まれる tenant_id は「どのテナントを選んだか」という指定にとどめ、所属を検証するまでは権限の根拠に使いません。
この記事ではテナントの確定方法、複数テナントへの所属の扱い、ロールと料金プランの分け方、それらを確かめるテストを順に説明します。ユーザーとテナントを組で扱う考え方そのものは、BtoB SaaSの認証認可において重要な「SaaSアイデンティティ」とは?で説明しています。
認証と認可はマルチテナントSaaSで何が変わるのか
認証と認可の定義そのものは、マルチテナントでも変わりません。認証(Authentication)とは相手が誰かを確かめる処理で、認可(Authorization)とは確かめた相手に何を許すかを決める処理です。Webの標準では、IETFのRFC 6749「The OAuth 2.0 Authorization Framework」が定めるOAuth 2.0が、HTTPサービスへの限定的なアクセスをアプリケーションに与える枠組みです。OpenID Connect 1.0(以下OIDC)はその上に本人確認の層を加えたもので、中核の仕様はOpenID FoundationのOpenID Connect Core 1.0です。OIDCが発行するIDトークンは、認証イベントに関するクレーム(属性情報)を持つJWT(JSON Web Token)です。
認証した利用者を識別する際は、メールアドレスを一意の識別子として扱わないことが重要です。OpenID Connect Core 1.0 では、クレームの安定性と一意性を扱う節(5.7節)で、IDトークンの sub(利用者の識別子)と iss(発行者)を組にしたものだけを、利用者の安定した識別子として扱えるとしています。email や preferred_username は一意の識別子に使ってはならず、その理由として、メールアドレスが変わったり別人に再利用されたりする可能性を挙げています。アプリケーション側でユーザーとテナントの対応を持つときも、メールアドレスではなくこの組を識別の根拠にするのが安全です。この組を内部のユーザーIDに対応づけ、所属は内部のユーザーIDで持つ形にしておくと、認証基盤を移行して iss が変わったときも所属を付け替えずに済みます。
マルチテナントSaaSでは、本人確認が済んでもまだ処理を始められません。同じユーザーが複数の顧客企業のテナントに所属していれば、どのテナントのデータを見せ、どの契約を適用するかは、ユーザーの識別子だけでは決まらないからです。AWSの設計指針 AWS Well-Architected Framework のうちSaaS向けの観点をまとめた SaaS Lens は、ユーザーのアイデンティティとテナントのアイデンティティを結合したものを SaaS アイデンティティと呼び、マルチテナントの方針を実装する土台に位置づけています。
以下、リクエストごとにサーバーが検証して確定した「テナントID、ユーザーの識別子、そのテナントでのロール」の組をテナントコンテキストと呼びます。認可の判定もデータアクセスも、このテナントコンテキストを入力にします。
テナントコンテキストを確定する3つの方法
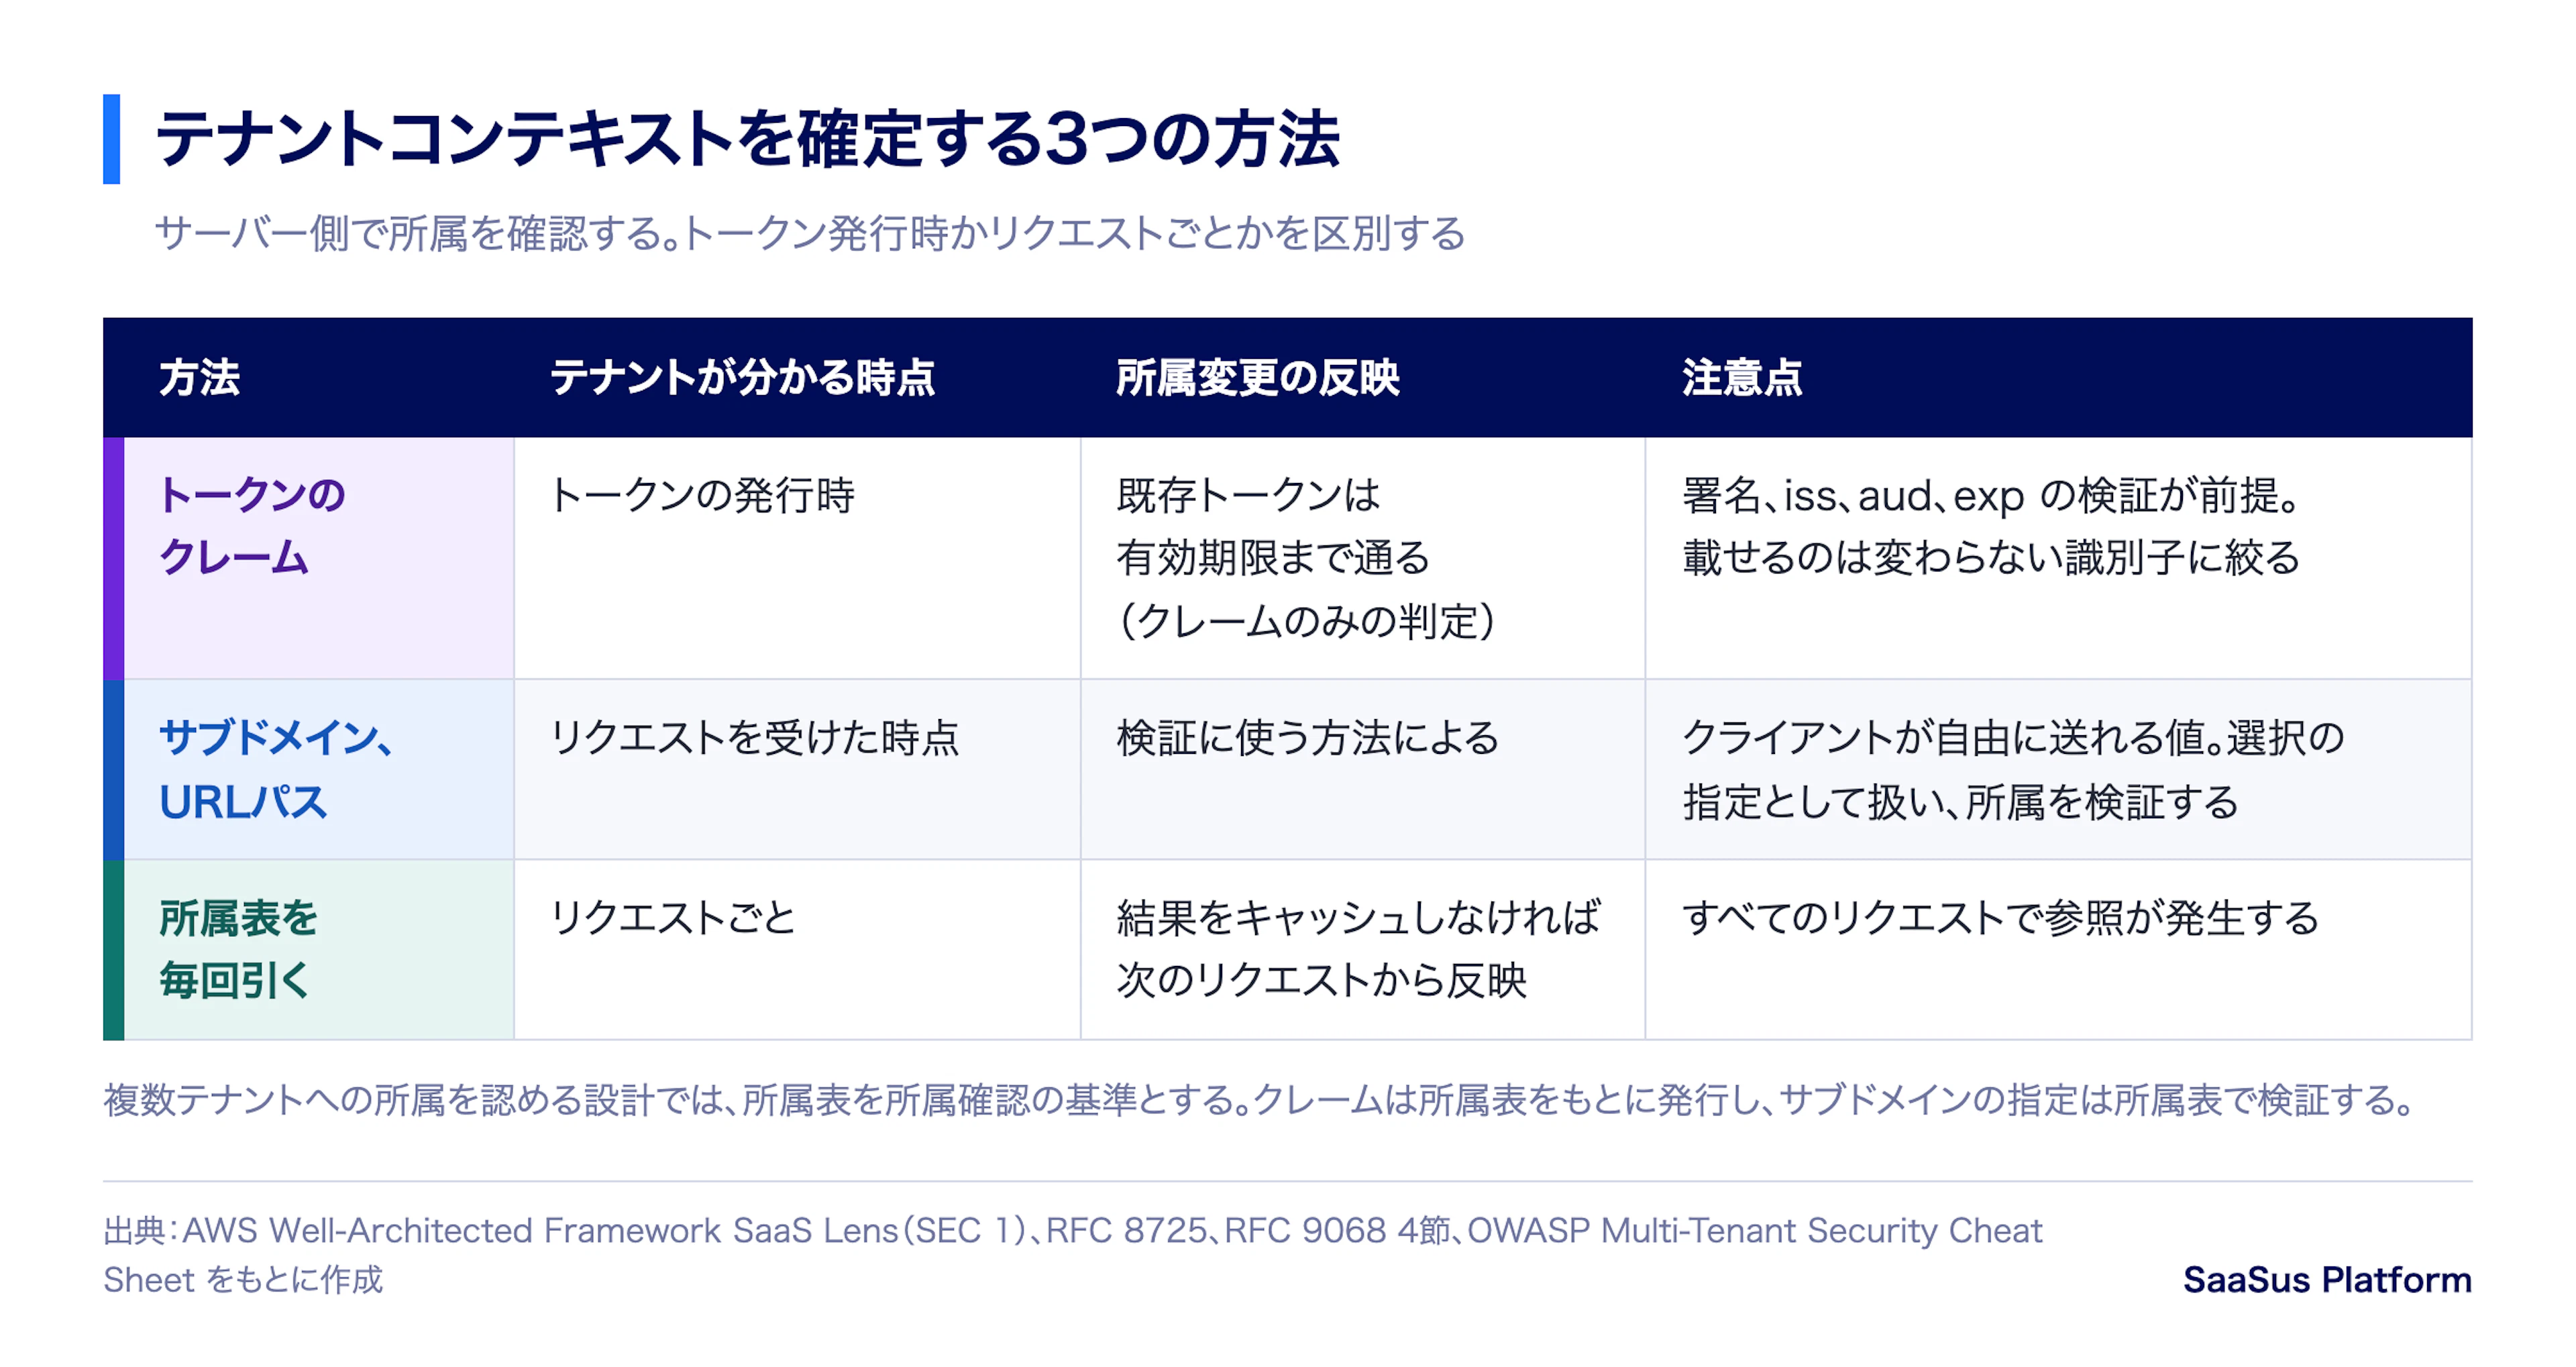
テナントを決める方法は主に3つあり、組み合わせることもあります。どの方法でも、最後に「認証済みのユーザーがそのテナントに所属しているか」をサーバー側で確かめる点は変わりません。
トークンのクレームに載せる
認証時に、選ばれたテナントのIDをトークンのカスタムクレームとして発行する方法です。SaaS Lens は、テナントコンテキストをユーザーに結び付ける方法を問う設問で、テナントの主要な属性をユーザー情報と一つの表現にまとめてカスタムクレームに載せ、後続のサービスへ渡すことを推奨しています。各サービスが別の仕組みでテナントを引き直す必要がなくなります。
この方法は、トークンの検証が正しく行われていることが前提です。JWTの運用指針であるIETFの RFC 8725「JSON Web Token Best Current Practices」 は、受け入れる署名アルゴリズムを限定すること、検証に使う鍵が発行者のものかを確かめること、aud(トークンの受信者)を検証することを求めています。アクセストークンをJWTで表す形式を定めた RFC 9068 も、iss、aud、署名、exp(有効期限)の検証を定めています。
APIが受け入れるトークンは、そのAPIへのアクセスに使う種類と用途に限定します。OIDCのIDトークンを、そのままAPI用のアクセストークンとして受け入れることはできません。audは、そのAPIが自分の宛先として期待する値と照合します。RFC 9068に準拠するJWTアクセストークンを使う場合は、typ(トークンの種類を示すヘッダー)がat+jwtまたはapplication/at+jwtであることも検証します。製品固有の認証フローを使う場合は、その製品の検証手順に従い、別用途のトークンを混同しないようにします。
クレームに載せる情報は、テナントIDやユーザーIDのように変わらない識別子に絞ると扱いやすくなります。トークンは署名されているため、発行後に中身を書き換えると検証に通らず、内容を変えるには発行し直すしかありません。ロールや料金プランをクレームに入れると、変更が反映されるのは次の再発行の時点です。変更の反映をどこまで待てるかを決めてから、載せる項目を選びます。
サブドメインやURLパスで指定する
tenant-a.example.com のようなサブドメインや、/t/tenant-a/ のようなパスでテナントを指定する方法です。ホスト名もパスもクライアントが自由に送れる値です。OWASP の Multi-Tenant Security Cheat Sheet(以下、OWASP のチートシート)は、クライアントが送るテナント識別子を選択の指定(selector)としてだけ扱い、サーバーが検証した本人と現在の所属に結びつけるよう求めています。サブドメインで選ばれたテナントに、ログインしたユーザーが所属していることを確かめた時点で、テナントコンテキストが確定します。
ユーザーとテナントの対応表を引く
サーバー側に「どのユーザーが、どのテナントに、どのロールで所属しているか」という対応表(以下、所属表)を置き、リクエストのたびに引く方法です。所属の追加や削除がすぐに効く一方、すべてのリクエストで参照が発生します。
ユーザーが複数のテナントに所属しうる設計では、どの方法を選んでも、所属表が所属を確認する基準になります。トークンのクレームは所属表をもとに発行され、サブドメインによる指定は所属表で検証されます。違いは、所属表を毎回参照するか、発行時に確認した結果をトークンに載せて渡すかにあります。
リクエストのtenant_idを信用しない原則と強制する場所
クライアントが送る tenant_id をそのまま検索条件や権限の根拠に使う実装は、APIの代表的なリスクをまとめた OWASP API Security Top 10 2023 で1位に挙げられている脆弱性につながります。「Broken Object Level Authorization(BOLA)」は、リクエスト中のオブジェクトIDを書き換えて、本来アクセスできないデータに到達する攻撃です。テナントIDも、クライアントが書き換えられる値という点で同じ扱いになります。
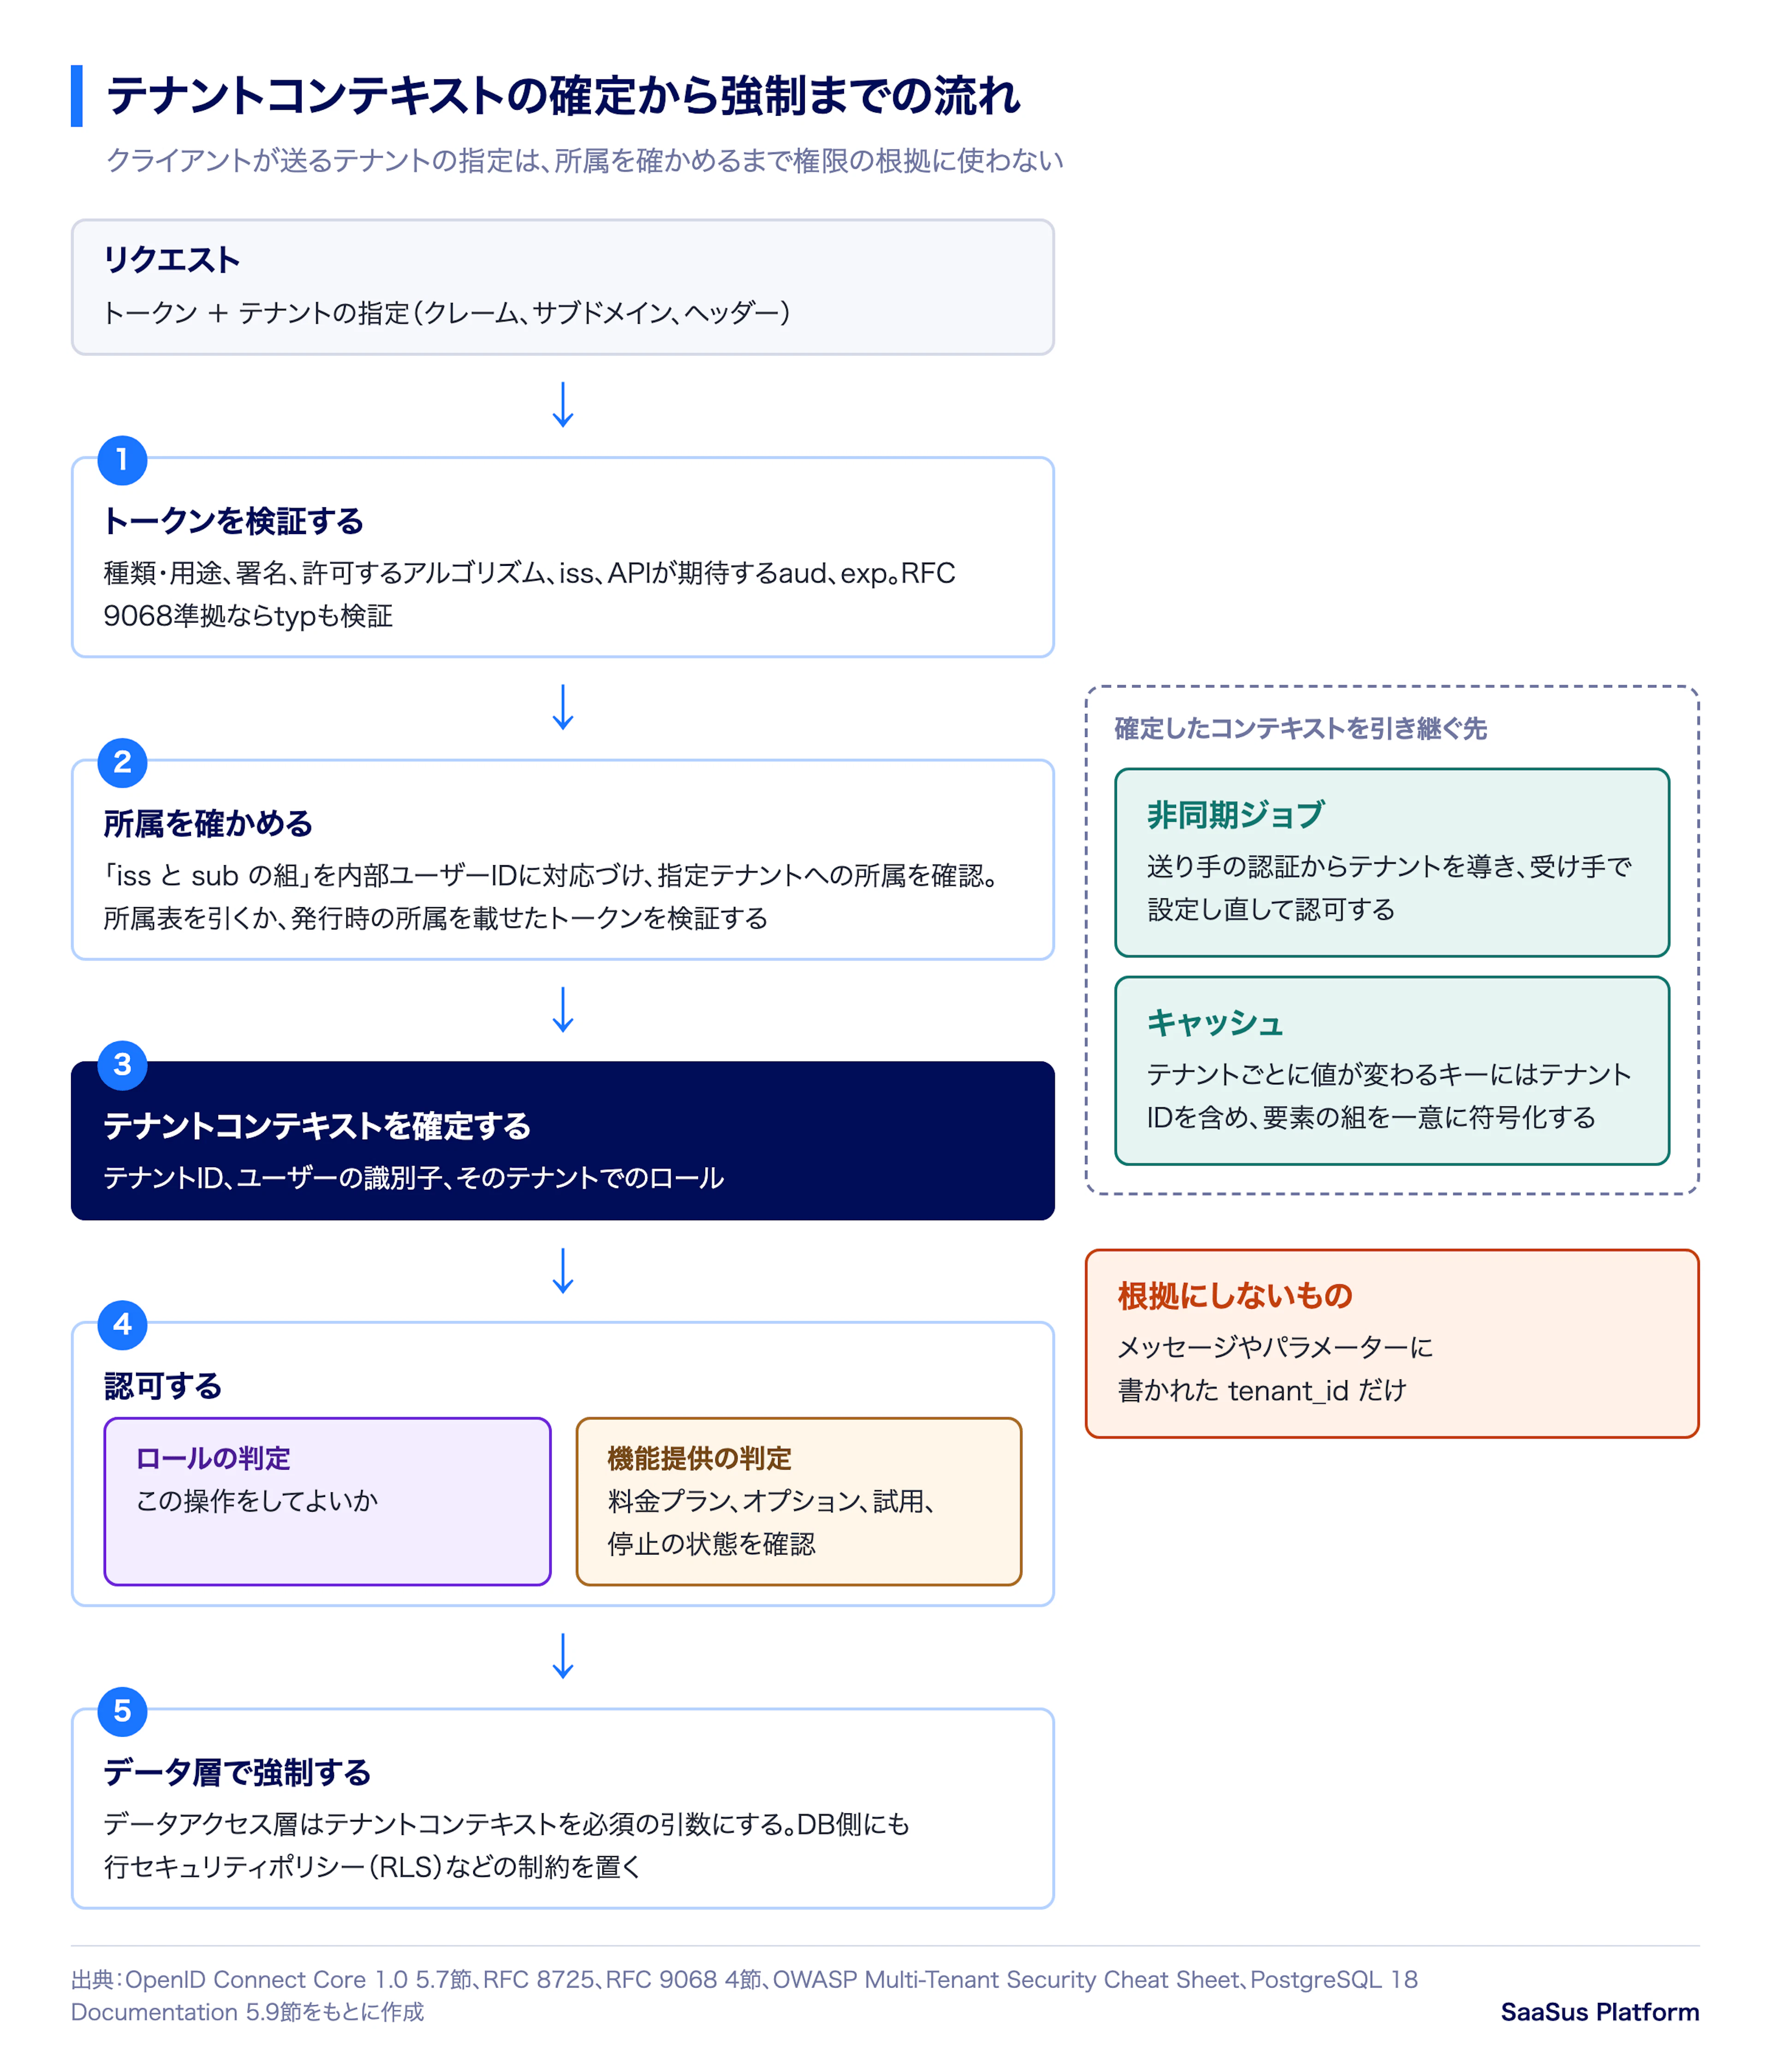
対策として、リクエストを受けるミドルウェアでテナントコンテキストを確定し、以降の処理はそのコンテキストだけを使います。次の例はPythonで書いた擬似コードで、トークンの種類・用途、署名、宛先、有効期限などを、採用した認証方式に対応するライブラリと設定で検証した後の部分だけを示しています。
# 擬似コード:claims は種類・用途、署名、iss、APIが期待するaud、expを検証済みのトークンの中身
class Forbidden(Exception):
    pass

def resolve_tenant_context(claims, requested_tenant_id, user_ids, memberships):
    # iss と sub の組を内部ユーザーIDに引き当てる
    user_id = user_ids.get((claims["iss"], claims["sub"]))
    if user_id is None:                               # 対応づけていない利用者は拒否
        raise Forbidden("登録されていない利用者")
    # 所属表は内部ユーザーIDとテナントIDで引く
    roles = memberships.get((user_id, requested_tenant_id))
    if roles is None:                                 # 所属していないテナントの指定は拒否
        raise Forbidden("所属していないテナントは選べない")
    return {"tenant_id": requested_tenant_id, "user_id": user_id, "roles": roles}

def require_role(ctx, role):
    if role not in ctx["roles"]:
        raise Forbidden("この操作に必要なロールがない")

# 以降のデータアクセスは、引数の tenant_id ではなく ctx["tenant_id"] だけを使う
利用者を内部ユーザーIDに引き当てるキーを iss と sub の組にしているのは、OIDCがこの組だけを利用者の安定した識別子としているためです。所属表はその内部ユーザーIDで引くため、認証基盤を移行して iss と sub の組が変わっても、引き当ての対応(例の user_ids)を更新すれば所属表はそのまま使えます。メールアドレスをキーにすると、アドレスが別人に再利用されたとき、その人が前の持ち主の所属を引き継ぐおそれがあります。
処理の末端までテナントコンテキストを運ぶ
リクエストを受けた時点で確定したテナントコンテキストも、別のサービスやキューに渡った先で使われなければ、後続の処理に適用されません。そのため、確定したコンテキストは、サービス間の呼び出し、非同期ジョブ、キャッシュにも引き継ぎます。OWASP のチートシートでは、非同期処理ではメッセージの送り手の認証からテナントコンテキストを導き、受け手でテナントコンテキストを設定し直して操作と対象を認可するよう求めています。キャッシュでは、テナントごとに値が変わるキーにテナントIDを含め、テナントIDとほかの要素の組が別の組と同じ文字列にならないようにキーを組み立てます(区切り文字を含みうる値をそのまま連結しない)。キャッシュのキーにテナントIDを含める必要性は、マルチテナントSaaSは危険なのか?データ漏洩について考えるで具体例を挙げています。
データ層でも強制する
アプリケーションのコードにテナント条件の漏れたクエリが一つでもあれば、そのクエリには確定済みのテナントによる絞り込みが適用されません。そのため、データアクセス層がテナントコンテキストを必須の引数に取る構造にしたうえで、データベース側にも制約を置きます。PostgreSQL 18 の行セキュリティポリシー(Row Level Security、以下RLS)は、通常のクエリで返す行や更新できる行をポリシーで制限する機能です。テーブル所有者は通常このポリシーの対象外になるため、所有者にも適用するには FORCE ROW LEVEL SECURITY を指定します。スーパーユーザーと BYPASSRLS 属性を持つロールは、常にポリシーの対象外です。
共有テーブル、スキーマ分離、データベース分離の比較とRLSの最小例は、マルチテナントのDB設計:共有テーブル、スキーマ分離、専用DBとRLSで扱います。デプロイモデルごとの境界の置き方は、マルチテナントアーキテクチャ設計:プール、サイロ、ブリッジを比較を参照してください。
1人のユーザーが複数テナントに属する場合の設計
システム代理店の担当者が複数の顧客テナントで作業する場合のように、1人のユーザーが複数のテナントに所属することがあります。このとき、ロールをユーザー自体の属性にすると「A社では管理者、B社では閲覧のみ」という状態を表せません。ロールは、ユーザーとテナントの所属に持たせます。
ログイン後は、所属テナントが1つならそのテナントを使い、複数ならテナントを選ばせるか、前回使ったテナントを既定にします。どちらの場合も、決まったテナントは、そのテナントIDを載せたトークンを発行し直すか、リクエストごとに選択の指定として送ってサーバーが所属を検証するか、いずれかの方法で扱います。チュートリアルやサンプルでは、説明を簡単にするため所属テナントの一覧の先頭を使うことがあります。本番の設計では、複数テナントへの所属を認める限り、一覧の先頭を暗黙に使う実装は避けます。所属が2つ以上になった時点で、ユーザーが意図しないテナントで操作する状態が生まれうるためです。
テナントの切り替えや所属の削除の後に、古いテナントコンテキストが残らないことも確かめます。所属を外したユーザーがいつから拒否されるかは、所属をどこで判定するかで変わります。トークンのクレームだけで判定していればそのトークンの有効期限までは通り、所属表を毎回引いていて結果をキャッシュしていなければ次のリクエストから拒否されます。OWASP のチートシートも、遅れて実行される処理では、時間とともに変わる所属や権限を確認し直すよう求めています。
ロールによる権限と料金プランによる機能制御の違い
ロールも料金プランも「この機能を使えるか」に関わりますが、判定する内容が異なります。RBAC(ロールベースアクセス制御)とは、利用者がロールを通じてアクセス権限の集まりを受け取る方式です。米国国立標準技術研究所(NIST)の SP 800-53 Rev. 5 による定義で、NISTの用語集に収録されています。マルチテナントSaaSでは、ロールの割り当て先がテナントへの所属になるため、同じユーザーでもテナントごとに別のロールを持ちます。
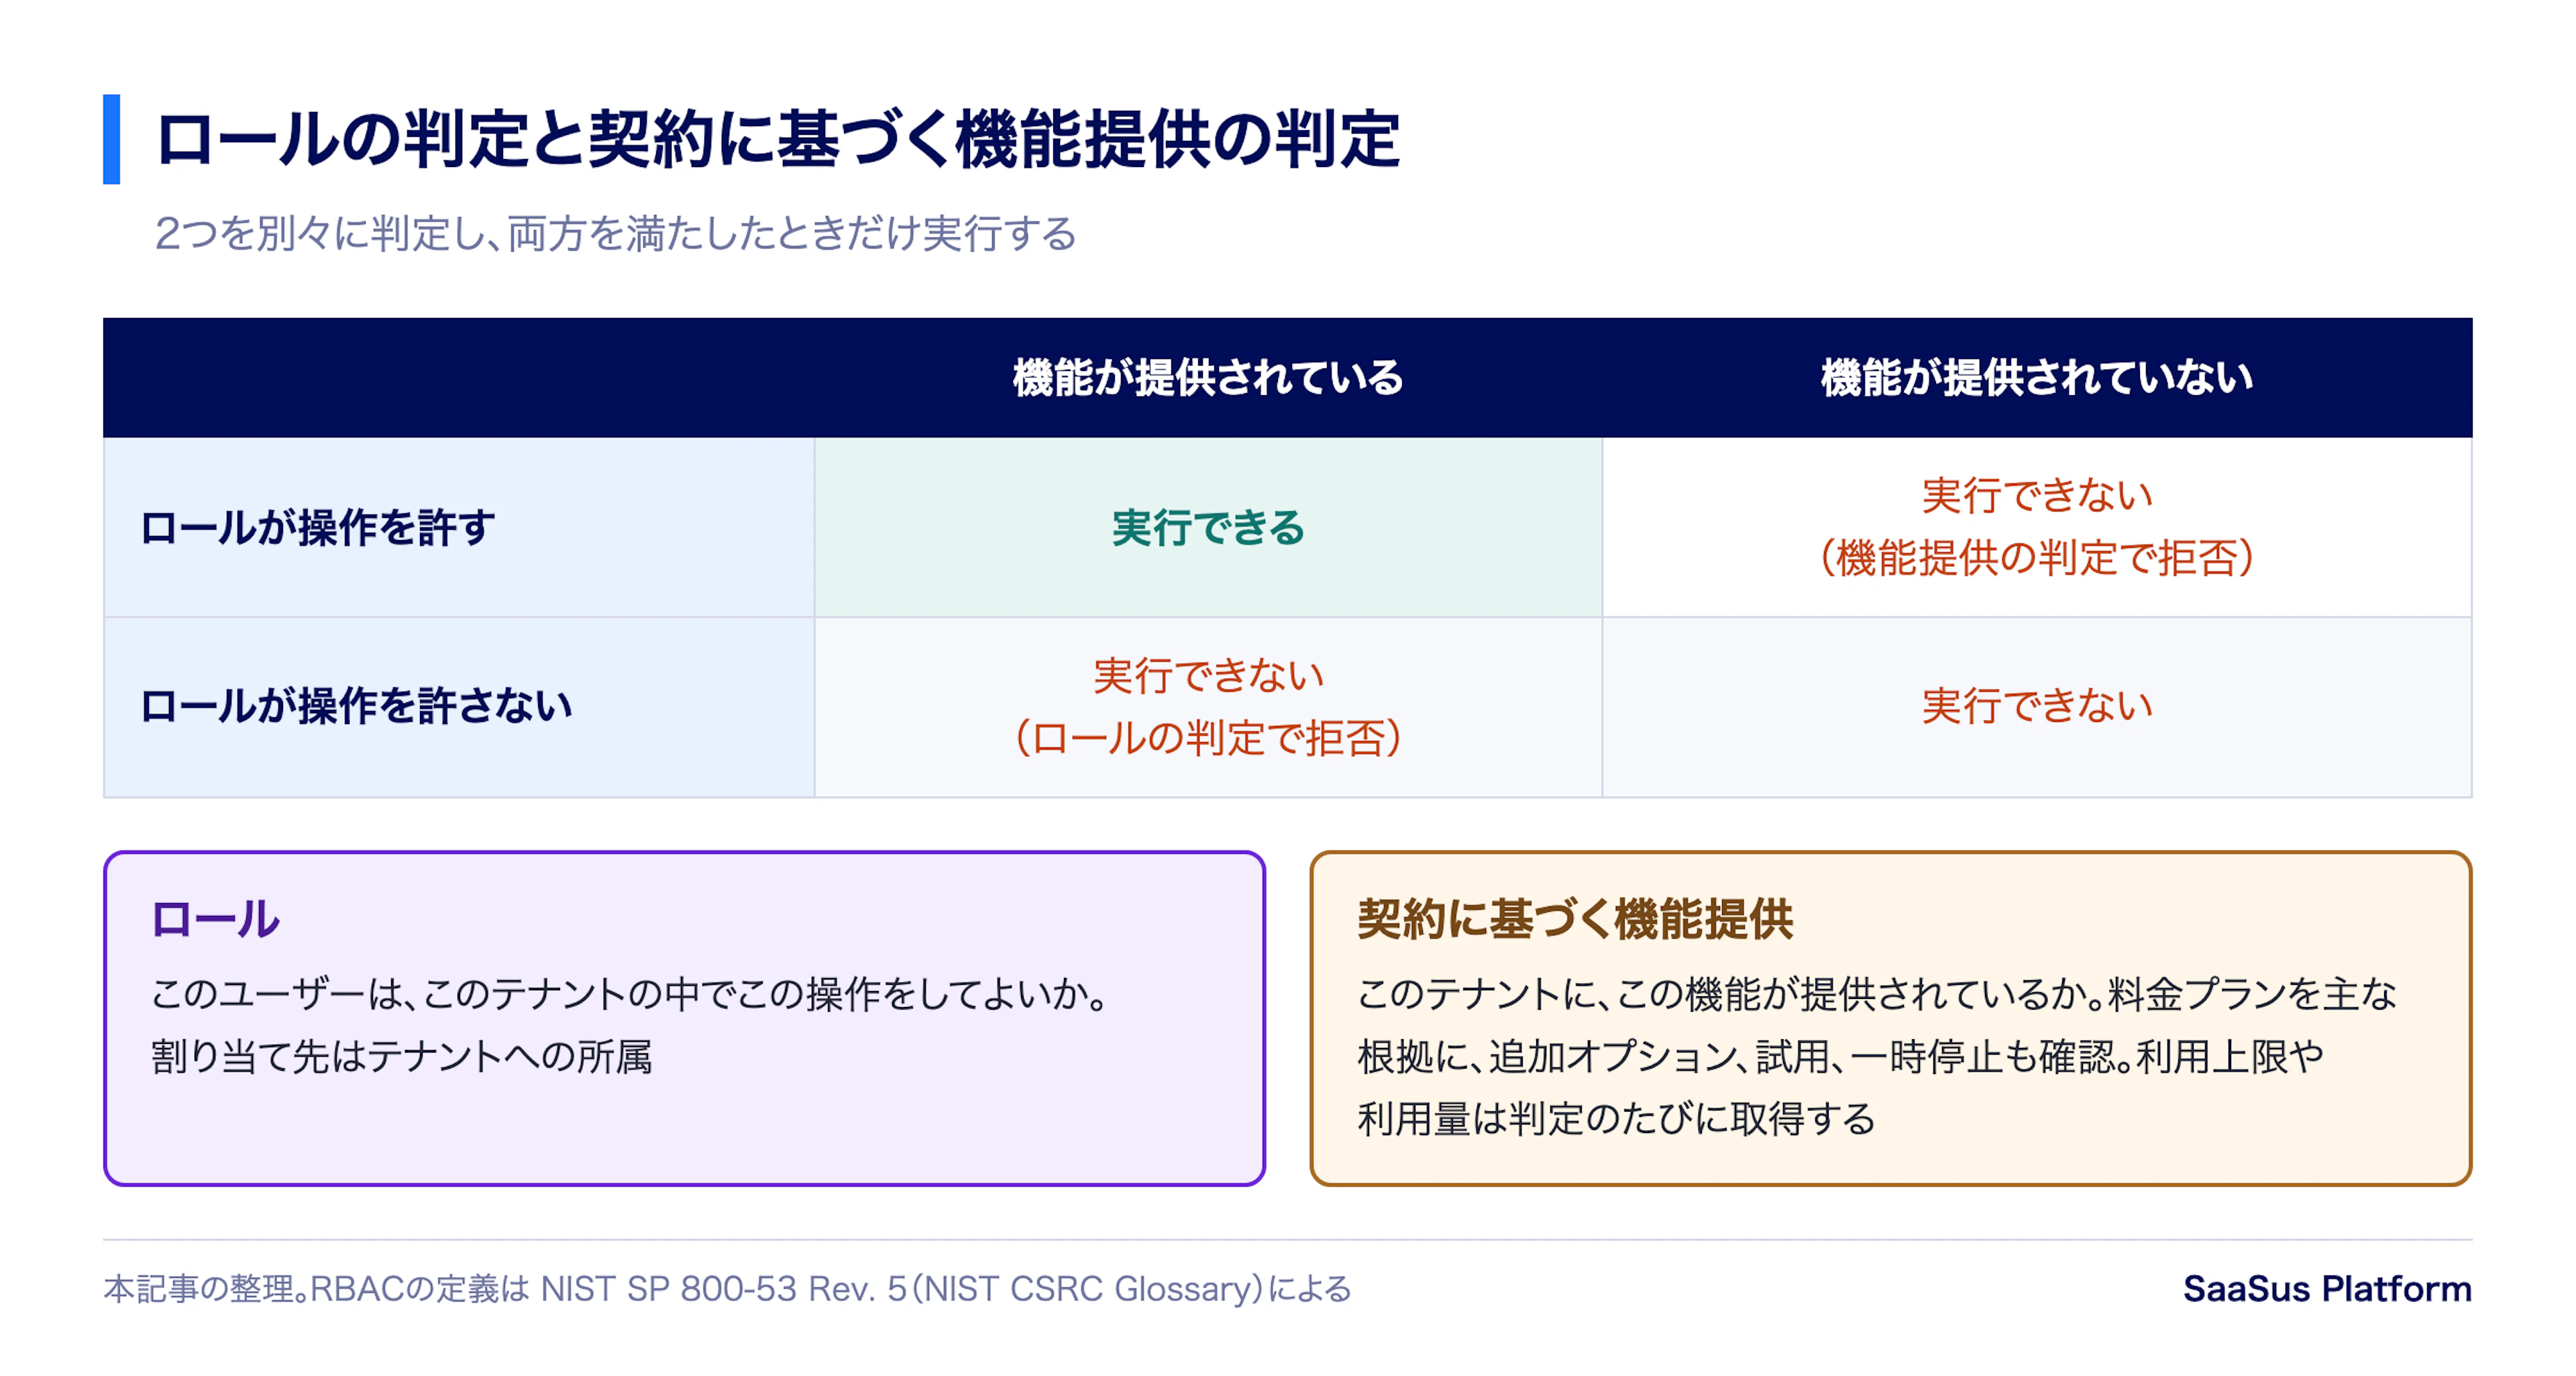
料金プランによる機能制御は、ロールとは別の問いに答えます。ロールが答えるのは「このユーザーは、このテナントの中でこの操作をしてよいか」で、料金プランによる機能制御が答えるのは「このテナントには、契約にもとづいてこの機能が提供されているか」です。料金プランはその主な根拠ですが、追加契約したオプション、試用期間、一時停止のように、同じプランでもテナントごとに提供の状態が変わることがあります。管理者ロールを持っていても契約に含まれない機能は使えず、上位プランのテナントでも閲覧のみのロールのユーザーは設定を変更できません。2つの判定は独立させ、両方を満たしたときだけ処理を進めます。
トークンの形式を定めた RFC 9068 でも、ロールと権利は別の属性です。アクセストークンにロールや権利の情報を載せる場合は、ユーザー情報の標準スキーマであるSCIM(RFC 7643)の roles(ロール)、groups(グループ)、entitlements(権利)という別々の属性を使うよう推奨しています。これらはユーザー単位の属性で、テナントの契約そのものを表すものではありませんが、役割と権利を分けて扱う点は同じです。利用上限や現在の利用量のように頻繁に変わる値は、トークンに載せると次の再発行まで古い値で判定することになるため、判定のたびにテナントIDをキーに取得します。テナントと契約、権限、課金の関係は、SaaSのテナント管理とは?顧客契約、権限、課金の関係を解説で整理しています。
テナント間アクセスをテストで確かめる観点
OWASP のチートシートは、他テナントへの操作が想定どおり拒否され、同じテナント内の操作が成功することを検証するよう求めています。OWASP API Security Top 10 2023 も、認可の仕組みの弱点を突くテストを書き、テストが失敗する変更をデプロイしないよう勧めています。
越境の不具合は、1つのテナントだけで動作を確かめているかぎり表に出ません。テスト用にテナントAとBを用意し、Aだけに所属するユーザーと、A・B両方に所属する別のユーザーを作ります。所属によって許される操作が異なるため、誰を使うテストかを分けて、次の観点を自動テストに入れます。
- Aだけに所属するユーザーが、テナントBのリソースIDを指定して読み書きすると拒否される
- Aだけに所属するユーザーが、サブドメイン、ヘッダー、パラメーターのテナント指定をBに書き換えると拒否される
- A・B両方に所属するユーザーでも、Aとして確定したテナントコンテキストを変えずにBのデータを取得しようとすると拒否される
- 所属を外したユーザーが、設計で決めた時点から拒否される
- 非同期ジョブとキャッシュを経由しても、他テナントのデータが返らない
- RLSを使う場合、アプリケーションが使うデータベースのロールでテナント条件のないクエリを実行しても、他テナントの行が返らない
両方に所属するユーザーが、前述の正規の手順でBに切り替えた後は、Bで持つロールが許す操作に成功することも確かめます。不正な越境を拒否することと、正当なテナント切り替えを許すことは、別々のテストにします。
4つめの観点で期待する結果は、所属をどこで判定するかで変わります。トークンのクレームだけで判定する設計では、所属を外したあとも、トークンの有効期限までは通ります。この挙動を受け入れるかどうかを設計で決め、テストもその決定に合わせて書きます。本番環境では、他テナントへのアクセスが拒否された記録を監視し、アラートの対象にします(OWASP のチートシートの推奨事項)。
SaaSus Platformが提供する部分とアプリケーションで実装する部分
当社が提供するSaaS開発基盤 SaaSus Platform のドキュメント(2026年11月時点)では、認証はトークンベースで、ログイン時にIDトークン、アクセストークン、リフレッシュトークンを発行します。SDKのユーザー情報取得はトークンを検証し、ユーザー情報、所属テナント、ロールを返します。アカウントは、認証情報を持つSaaSユーザー、テナントへの所属を表すテナントユーザー、権限を表す役割(ロール)で構成され、1人のユーザーが複数のテナントに所属し、テナントの中で複数のロールを持てます。一方、次の部分はアプリケーション側で実装します。
- 複数テナントに所属するユーザーが、どのテナントとして利用するかの判断
- ロールが業務上のどの操作を許すかの解釈と、業務データへの認可
- 料金プランと利用量にもとづく制限の判定(SaaSus Platformのチュートリアルのテナントの情報をもとにした認可の実装に、プランの上限値と当日の利用量の計測値(メーター値)で投稿を止める例があります)
- データ層でのテナント条件の強制(チュートリアルの例は、全テナントが同じデータベースを共有し、テーブルに tenant_id を持たせるプール型)
ログインと本人確認を製品に任せても、どのテナントとして操作させるかを決め、その決定をデータ層まで崩さない部分は、アプリケーションの設計として残ります。ドキュメントは、認証の確認をフレームワークのミドルウェアで一律に行う構成を推奨しており、入口でテナントコンテキストを確定する位置と重なります。実装の流れは、SaaSus Platformのチュートリアルでサンプルアプリケーションを使って確認できます。
SaaS開発の資料をダウンロード
SaaSの開発・設計を検討する際は、以下の資料もご活用ください。各リンク先からダウンロードできます。
- SaaS開発ガイド【基礎編】をダウンロード
- SaaS開発ガイド【テナント編】をダウンロード
- エンタープライズSaaS開発ガイドをダウンロード
- マルチテナントAIエージェント開発ガイド【基礎設計編】をダウンロード
出典
- OpenID Foundation「OpenID Connect Core 1.0 incorporating errata set 2」(Final、2023年12月15日)https://openid.net/specs/openid-connect-core-1_0.html (参照日 2026-11-10)
- IETF「RFC 6749 The OAuth 2.0 Authorization Framework」https://www.rfc-editor.org/rfc/rfc6749.html (参照日 2026-11-10)
- IETF「RFC 8725 JSON Web Token Best Current Practices」(BCP 225、2020年2月)https://www.rfc-editor.org/rfc/rfc8725.html (参照日 2026-11-10)
- IETF「RFC 9068 JSON Web Token (JWT) Profile for OAuth 2.0 Access Tokens」(2021年10月)https://www.rfc-editor.org/rfc/rfc9068.html (参照日 2026-11-10)
- OWASP「OWASP API Security Top 10 2023: API1:2023 Broken Object Level Authorization」https://owasp.org/API-Security/editions/2023/en/0xa1-broken-object-level-authorization/ (参照日 2026-11-10)
- OWASP Cheat Sheet Series「Multi-Tenant Security Cheat Sheet」https://cheatsheetseries.owasp.org/cheatsheets/Multi_Tenant_Security_Cheat_Sheet.html (参照日 2026-11-10)
- Amazon Web Services「AWS Well-Architected Framework SaaS Lens: SaaS Identity」https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/saas-identity.html (参照日 2026-11-10)
- Amazon Web Services「SaaS Lens SEC 1: How are you associating tenant context with users and applying that context within your SaaS architecture?」https://wa.aws.amazon.com/saas.question.SEC_1.en.html (参照日 2026-11-10)
- The PostgreSQL Global Development Group「PostgreSQL 18 Documentation 5.9. Row Security Policies」https://www.postgresql.org/docs/18/ddl-rowsecurity.html (参照日 2026-11-10)
- NIST CSRC Glossary「role-based access control (RBAC)」(NIST SP 800-53 Rev. 5 の定義を収録)https://csrc.nist.gov/glossary/term/role_based_access_control (参照日 2026-11-10)
- 株式会社アンチパターン「SaaSus Platform Document」日本語版(参照日 2026-11-10。「チュートリアル はじめに」のみ 2026-11-15)
- チュートリアル はじめに https://docs.saasus.io/ja/docs/tutorial/tutorial-introduction/
- ログイン認証 https://docs.saasus.io/ja/docs/part-6/usecase/authentication-methods
- SaaS利用者(ユーザー)のアカウントについて https://docs.saasus.io/ja/docs/part-6/usecase/about-saas-user-accounts
- 認証フローの実装 https://docs.saasus.io/ja/docs/part-6/implementation-guide/sample-application/authentication
- SaaSus Platformのアーキテクチャ https://docs.saasus.io/ja/docs/part-3/saasus-platform-architecture
- 料金プランの設定 https://docs.saasus.io/ja/docs/tutorial/manage-rate-plans/manage-rate-plans
- テナントの情報をもとにした認可の実装 https://docs.saasus.io/ja/docs/tutorial/implementation-of-authorization-based-on-tenant-information
- Express認証モジュールの組み込み https://docs.saasus.io/ja/docs/tutorial/authentication-module/authentication-express
Spread the word:

