
マルチテナントアーキテクチャ設計:プール、サイロ、ブリッジを比較
小笹佑京
小笹佑京
マルチテナントアーキテクチャのデプロイモデルとは、テナント(SaaSを契約する顧客企業などの契約単位)にリソースをどう割り当てるかを表す分類です。リソースを共有する「プール(Pool)」、テナント専用にする「サイロ(Silo)」、両者を組み合わせる「ブリッジ(Bridge)」の3つがあります。モデルはコンピュート、データ、ネットワーク、アカウントのレイヤーごとに選び、テナントの管理と運用の仕組みはどのモデルでも全テナントで共通にします。
システム全体を「サイロ型」「プール型」と一言で呼ぶだけでは、どのリソースを共有し、どこを専用にしたかが伝わりません。この分類を使うAWSの設計ガイド(次の節で紹介するSaaS Lens)も、SaaS事業者の構成がいつもどちらか一方に収まるわけではないとして両者を組み合わせる区分を設け、サービスごとに負荷と求められる分離の度合いに応じてモデルを選ぶよう勧めています。また、テナントごとに環境を分けても、それだけで他のテナントへのアクセスを防げるわけではなく、分離の設計は別に必要です。この記事では、3モデルの定義を整理し、レイヤーごとの組み合わせ、コストや運用の違い、モデルを選ぶための問いを説明します。
プール、サイロ、ブリッジの定義
この3分類は、AWSが2023年4月4日に公開した設計ガイド「AWS Well-Architected Framework SaaS Lens」(以下、SaaS Lens)で使われている用語です。クラウド事業者によって呼び方は異なり、たとえばMicrosoftのAzure Architecture Centerの解説「Tenancy models for a multitenant solution」は、テナントごとに専用のインフラを展開する方式、すべてのコンポーネントを共有する方式、一部だけを共有する方式などを独自の名称で整理しています。以下ではAWSの3分類で説明します。
SaaS Lensの説明を要約すると、3つのモデルは次のとおりです。
- プール:テナントがリソースを共有するモデルです。コンピュート、ストレージ、メッセージングなどを共有し、規模の経済、管理のしやすさ、俊敏性を得ます。
- サイロ:テナントに専用のリソースを提供するモデルです。テナントごとに独立したインフラ一式を持つ構成も、データベースだけをテナントごとに分ける構成も含みます。
- ブリッジ:システムの一部をサイロ、残りをプールにする混在型です。SaaS事業者の構成がいつもサイロかプールのどちらか一方に収まるわけではない、という実態を表すための区分です。
サイロを選んでも、SaaSであることに変わりはありません。SaaS Lensは、サイロ環境であってもアイデンティティ、オンボーディング、運用の体験は共有の仕組みに依存し、全テナントが共通の仕組みで管理、デプロイされると説明しています。顧客ごとに別バージョンの製品を動かし、オンボーディングや運用も別々に行うマネージドサービスのモデルとは、この点で区別されます。シングルテナントとの事業面での違いは、マルチテナントとシングルテナントの違いで扱っています。
AWSは、AIエージェント向けの資料でも同じ分類を使っています。AWS Machine Learning Blogの記事「Building multi-tenant agents with Amazon Bedrock AgentCore」(2026年5月21日公開。以下、AgentCoreの記事)は、プール、ブリッジ、サイロの3つでデプロイモデルを説明し、SaaS Lensの該当ページを参照しています。AWS Prescriptive Guidance「Building multi-tenant architectures for agentic AI on AWS」(以下、エージェント向けガイド)もエージェントの配置をsiloed、pooled、hybridの3つに分けていますが、サイロとプールを組み合わせる形はbridgeではなくhybridと呼んでいます。AWSの資料でhybridとあれば、ブリッジと同じく、サイロとプールを組み合わせた形を指していると読めます。
レイヤーごとにモデルを組み合わせる
サイロの定義には、データベースだけをテナントごとに分ける構成も含まれます。ただし、アプリケーションを全テナントで共有したままデータベースだけを分けた場合は、アプリケーション層とデータ層でモデルが異なります。デプロイモデルはレイヤー単位で決めるためです。SaaS Lensではブリッジの例として、Web層を全テナントで共有するプールにし、その背後のビジネスロジックとストレージをテナントごとのサイロにする構成を挙げています。システムをマイクロサービスに分ければ、サービスごとにサイロとプールを組み合わせられるとも説明されています。このため、構成を説明するときは「どのレイヤーをどのモデルにしたか」まで書かないと、設計の中身が伝わりません。
レイヤー別の代表的な選択肢は次のとおりです。
- コンピュート:アプリケーションの実行環境を全テナントで共有するか、テナントごとに分けます。共有する場合、SaaS Lensはテナントのリソースへのアクセスのたびにポリシーで検証する方法を示しています。
- データ:同じデータベースの中でテナントIDによって行を区別する方式、スキーマを分ける方式、データベースを分ける方式があります。方式ごとの違いはマルチテナントのデータ分離設計で比較しています。
- ネットワーク:テナントごとにVPCを分けて、ネットワークの境界でテナントを分離します。
- アカウント:テナントごとにAWSアカウントを分けます。ただし、作成できるアカウント数には上限があり、テナント数によってはこの方式を選べない場合があります。
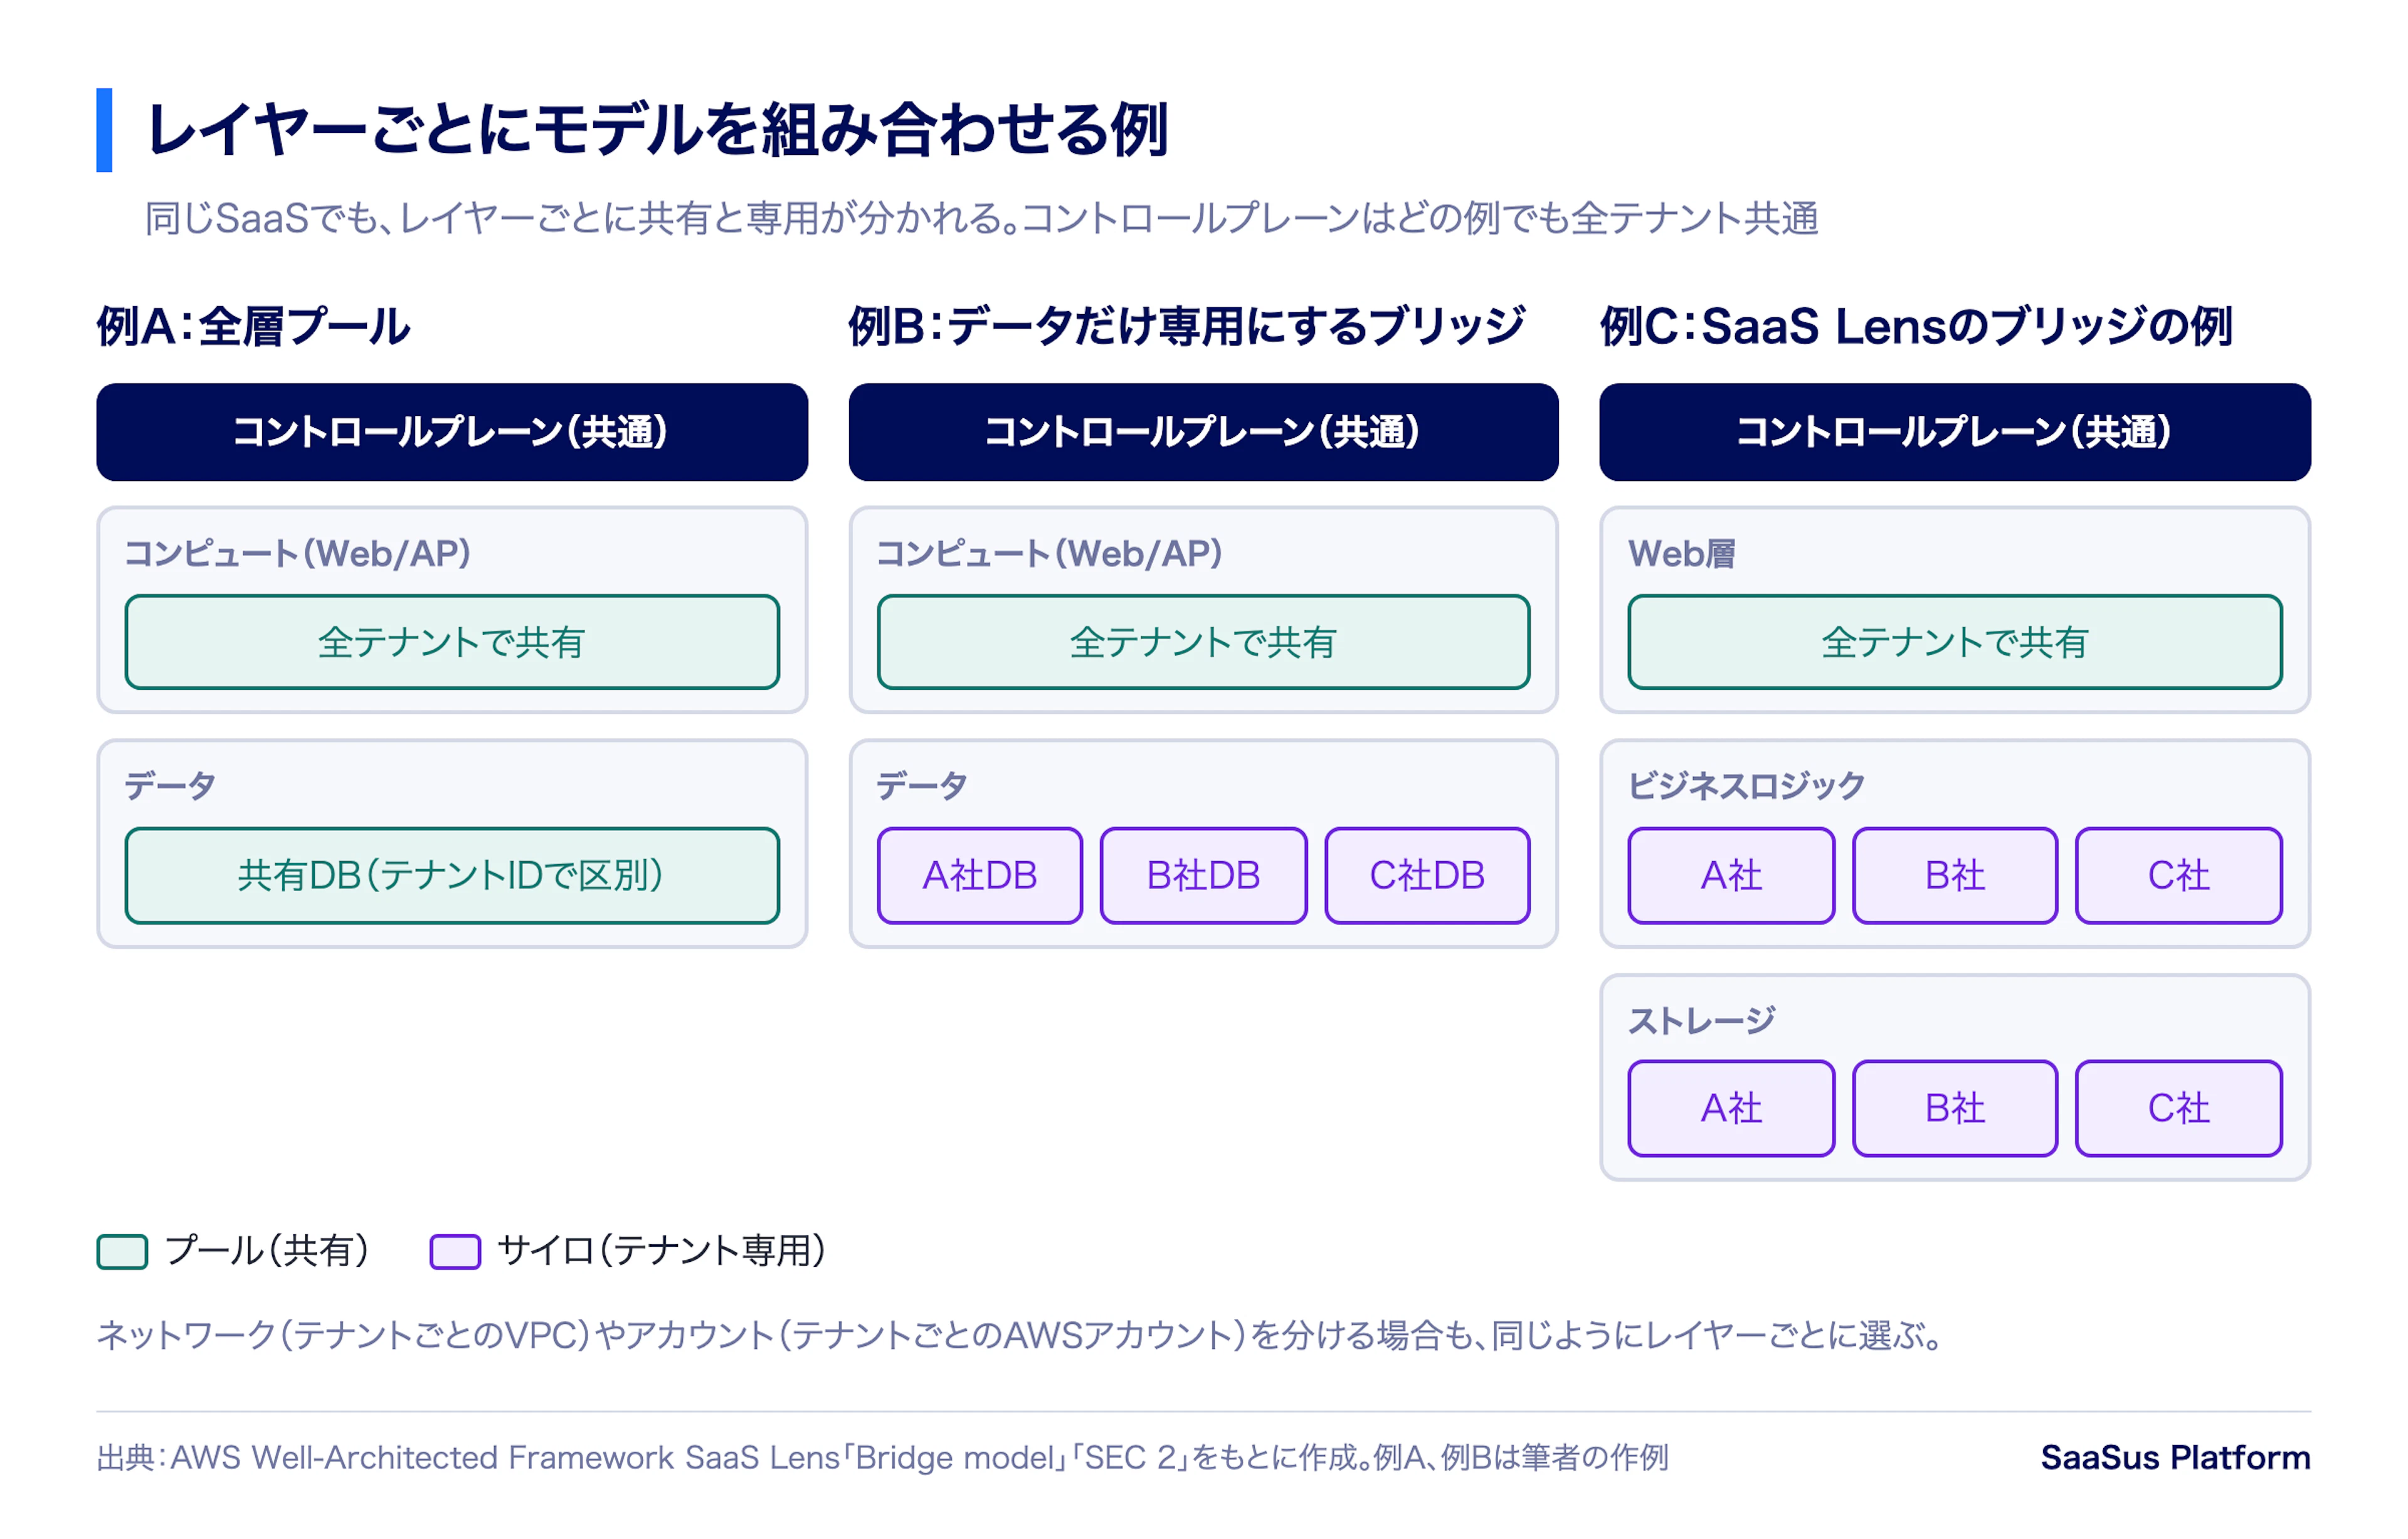
SaaS Lensの設計原則には、サービスごとに、複数のテナントからかかる負荷と求められる分離の度合いに応じて分解する、という項目があります。データをプールにできるサービスもあれば、コンプライアンスやノイジーネイバー(あるテナントの負荷が他のテナントの性能に影響する問題)の懸念からデータをサイロにする必要が出るサービスもある、という考え方です。コンピュートを共有したままストレージだけをテナント単位に分ける例は、S3バケット単位のサイロ化を検証した記事で扱っています。
比較軸ごとの違い
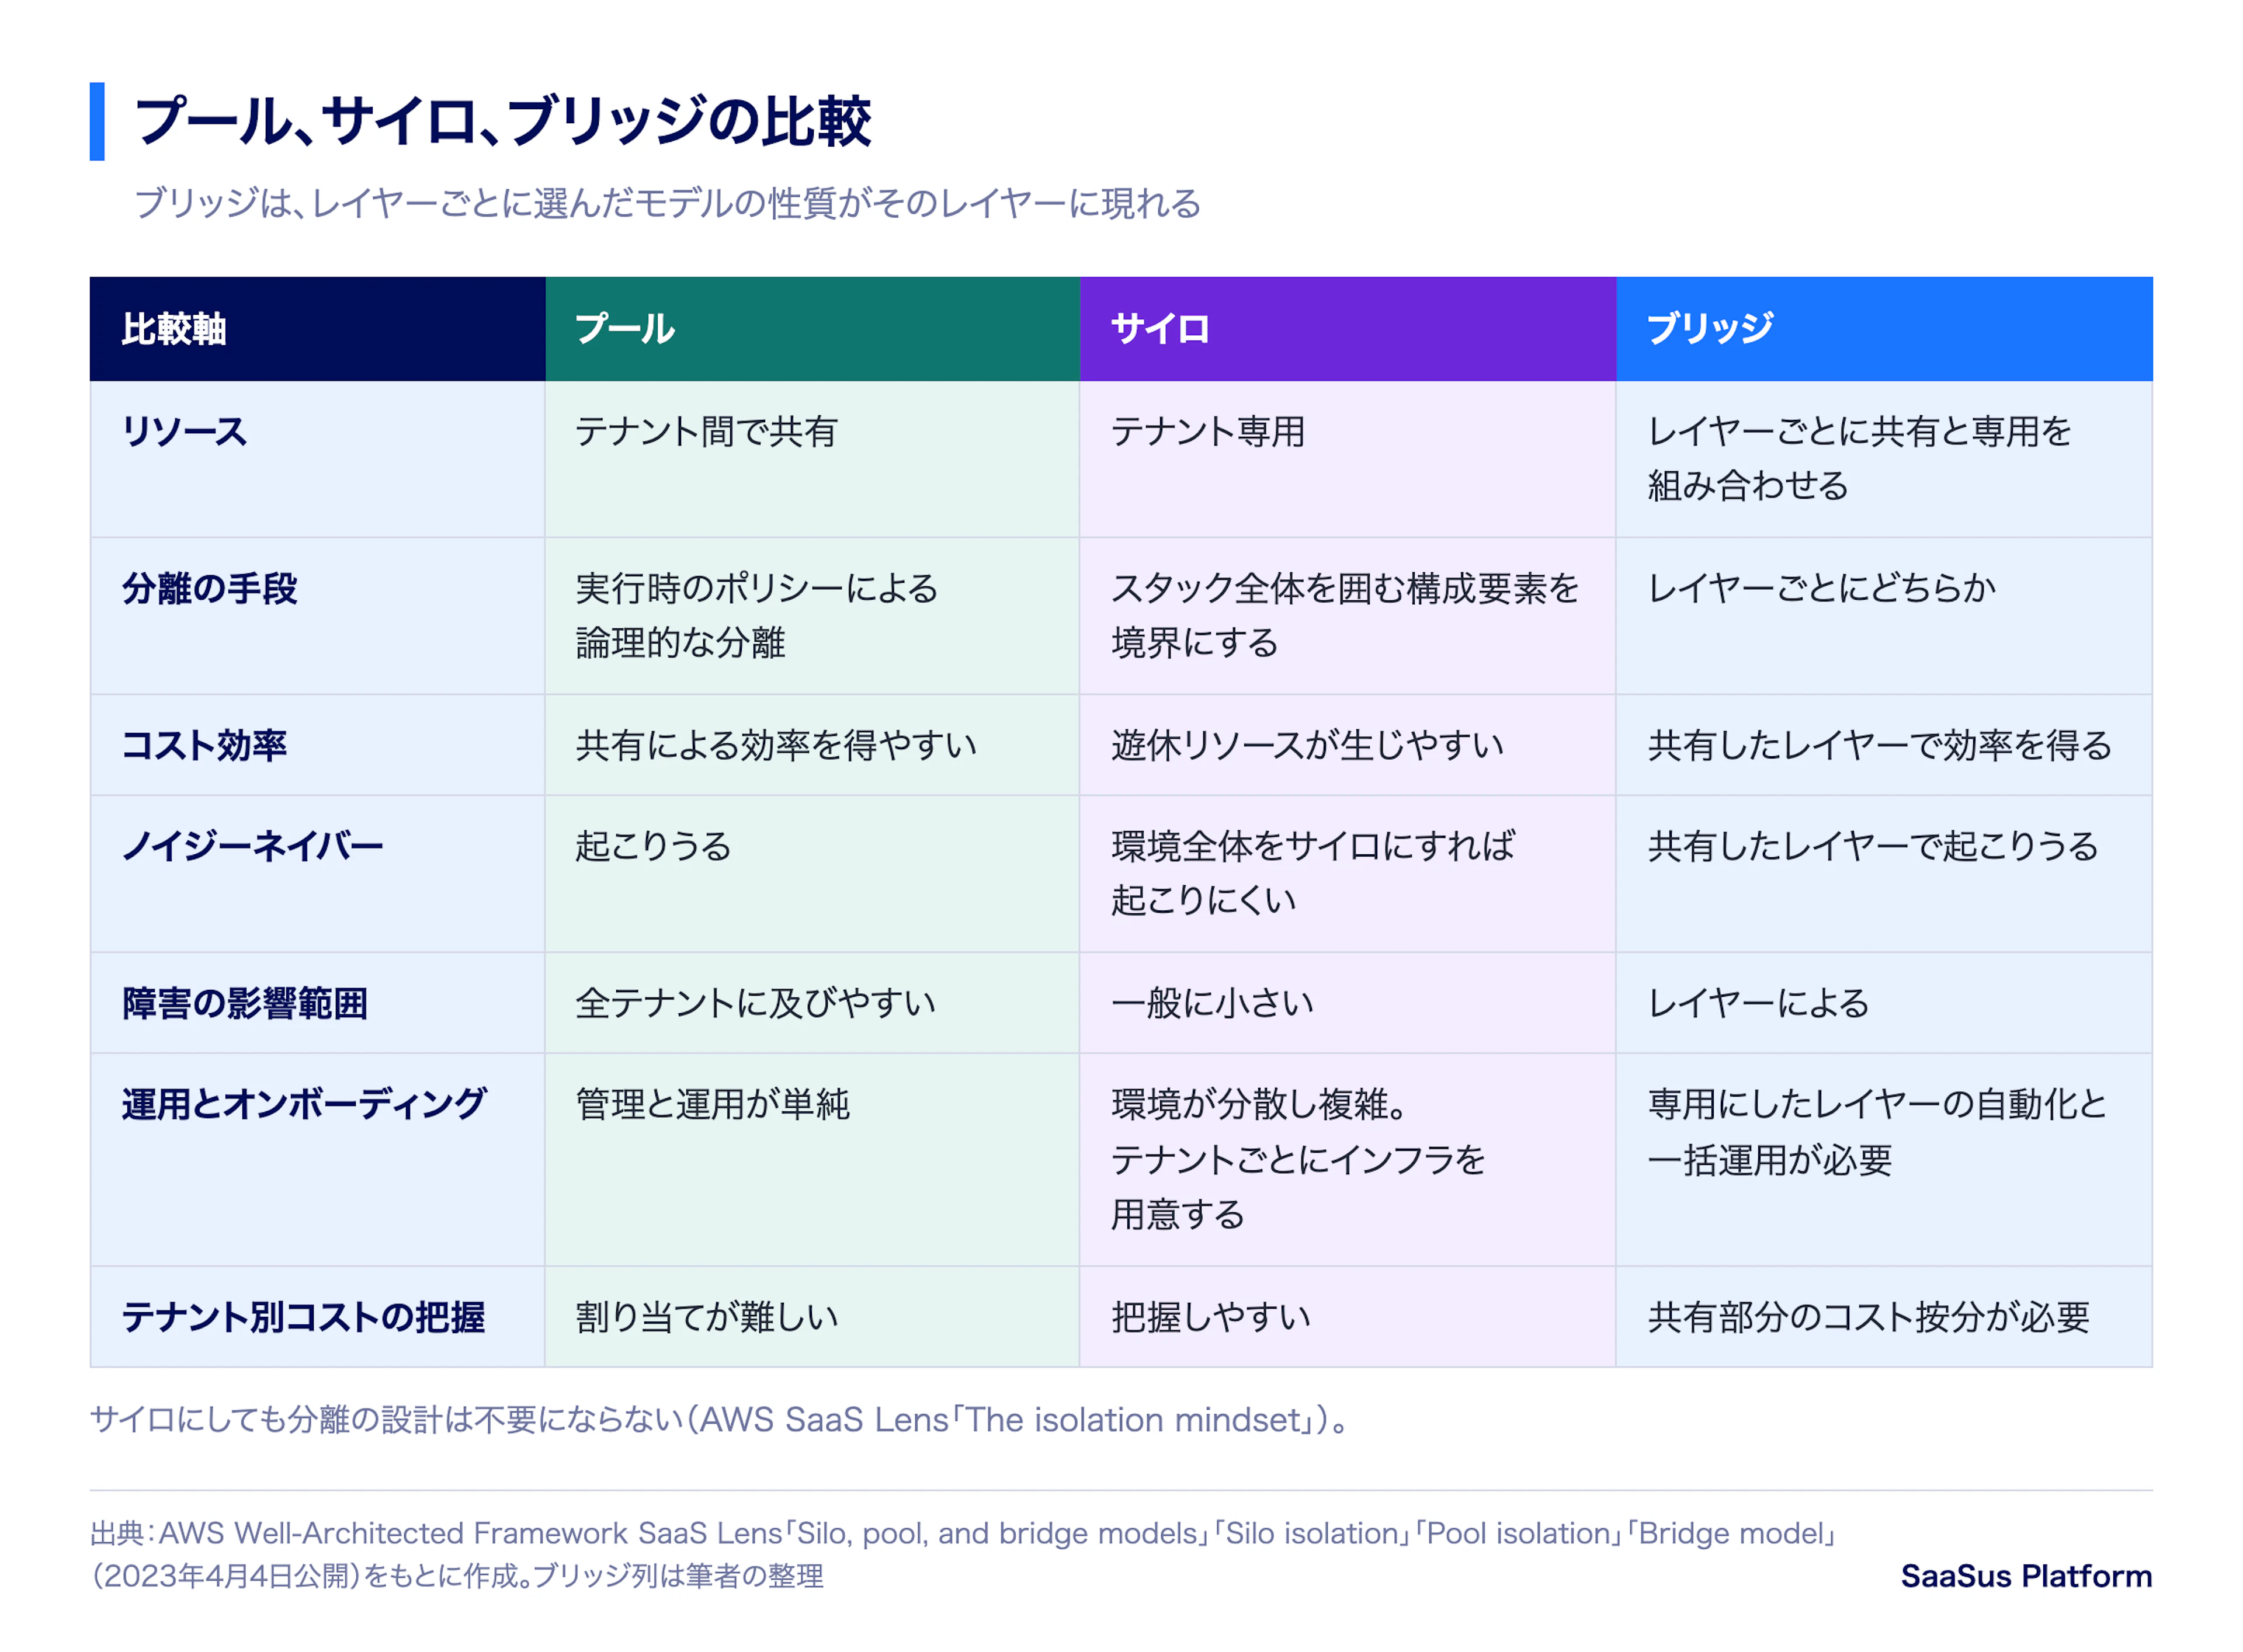
SaaS Lensのサイロの解説とプールの解説は、それぞれのモデルの利点と欠点を挙げており、比較軸ごとに並べると、片方の利点がおおむねもう片方の欠点になっています。では、両者を組み合わせるブリッジは、その中間の性質を持つのでしょうか。
分離の強さ
サイロは、テナントのスタック全体を何らかの構成要素で囲み、その囲いを分離の境界にします。規制によって厳しい分離を求められる市場では、境界がこのように明確であることが利点になります。プールでは、リソース単位で固定したネットワークやIAM(AWSのアクセス権限の管理)の設定だけではテナント間の境界にならないため、テナントごとに範囲を絞ったIAMポリシーなど、実行時に適用するポリシーで論理的に分離します。ただし、専用リソースを用意することと、他テナントへのアクセスを防ぐことは別です。
SaaS Lensでも「分離をサイロ化されたリソースと同一視すべきではない」と明記され、認証と認可も、それだけでは分離にならないと説明されています。データベースをテナントごとに分けていても、共通のデプロイの仕組み、ログ基盤、サポート用の管理画面を経由してテナント境界を越える事故は起こりえます。脅威と対策の対応は、マルチテナントSaaSは危険なのか?データ漏洩について考えるとSaaS開発の落とし穴 〜テナント分離編〜で詳しく扱っています。
コスト効率
プールは、共有インフラによる効率を得やすいモデルです。サイロでは、テナントごとの環境が動的にスケールするとしても、1日のうちに使われないリソースが生じる時間帯が出やすくなります。SaaS Lensはサイロを許容できるモデルとしたうえで、SaaSに必要な規模の経済と利益率の改善を得にくくなると指摘しています。
ノイジーネイバーと障害の影響範囲
共有するリソースが多いほど、あるテナントが他のテナントの体験に影響する機会が増えます。プールでは、障害が起きるとシステム内の全テナントに影響しやすくなります。テナントの環境全体をサイロにすれば、他のテナントによるノイジーネイバーは起こりにくくなり、障害時の影響範囲も一般に小さくなります。
運用の複雑さとオンボーディング自動化
プールは、デプロイ先と監視対象が一つにまとまる分、管理と運用が単純になります。サイロは環境が分散するため、テナントの管理、運用、サポートが複雑になり、新機能を素早く全テナントへ届けにくくなります。全テナントの状態を一つの画面で見るには、分散した環境からデータを集約する仕組みが別に必要です。
オンボーディングの負担も増えます。サイロでは、新しいテナントを迎えるたびに新しいインフラを用意し、場合によってはアカウントの上限設定も変える必要があるためです。
テナント別コストの把握
サイロでは、環境がテナントごとに分かれているので、テナントがインフラ費用に与える影響を把握しやすくなります。プールでは、リソース消費をテナントに割り当てる作業が難しくなります。SaaS Lensの設計原則は、テナントごとのコスト影響を測ることを求め、共有環境では特にそれが必要だとしています。AWS Machine Learning BlogのAgentCoreの記事も、正確なコスト配賦には、テナント識別子付きのメトリクスをアプリケーション側で出力する計測の仕組みが必要だと述べています。
ブリッジで現れる性質
ブリッジは、2つのモデルの単純な中間にはなりません。ここまでの性質が、レイヤーごとに、選んだモデルのものとして現れます。共有したレイヤーには実行時の分離とノイジーネイバーへの対策が必要になり、専用にしたレイヤーにはテナントごとの環境を自動で用意し、まとめて運用する仕組みが必要になります。ブリッジは、2つのモデルの課題をレイヤーごとにそれぞれ引き受ける構成として扱うと、設計の抜けを見つけやすくなります。
ティア別デプロイの考え方
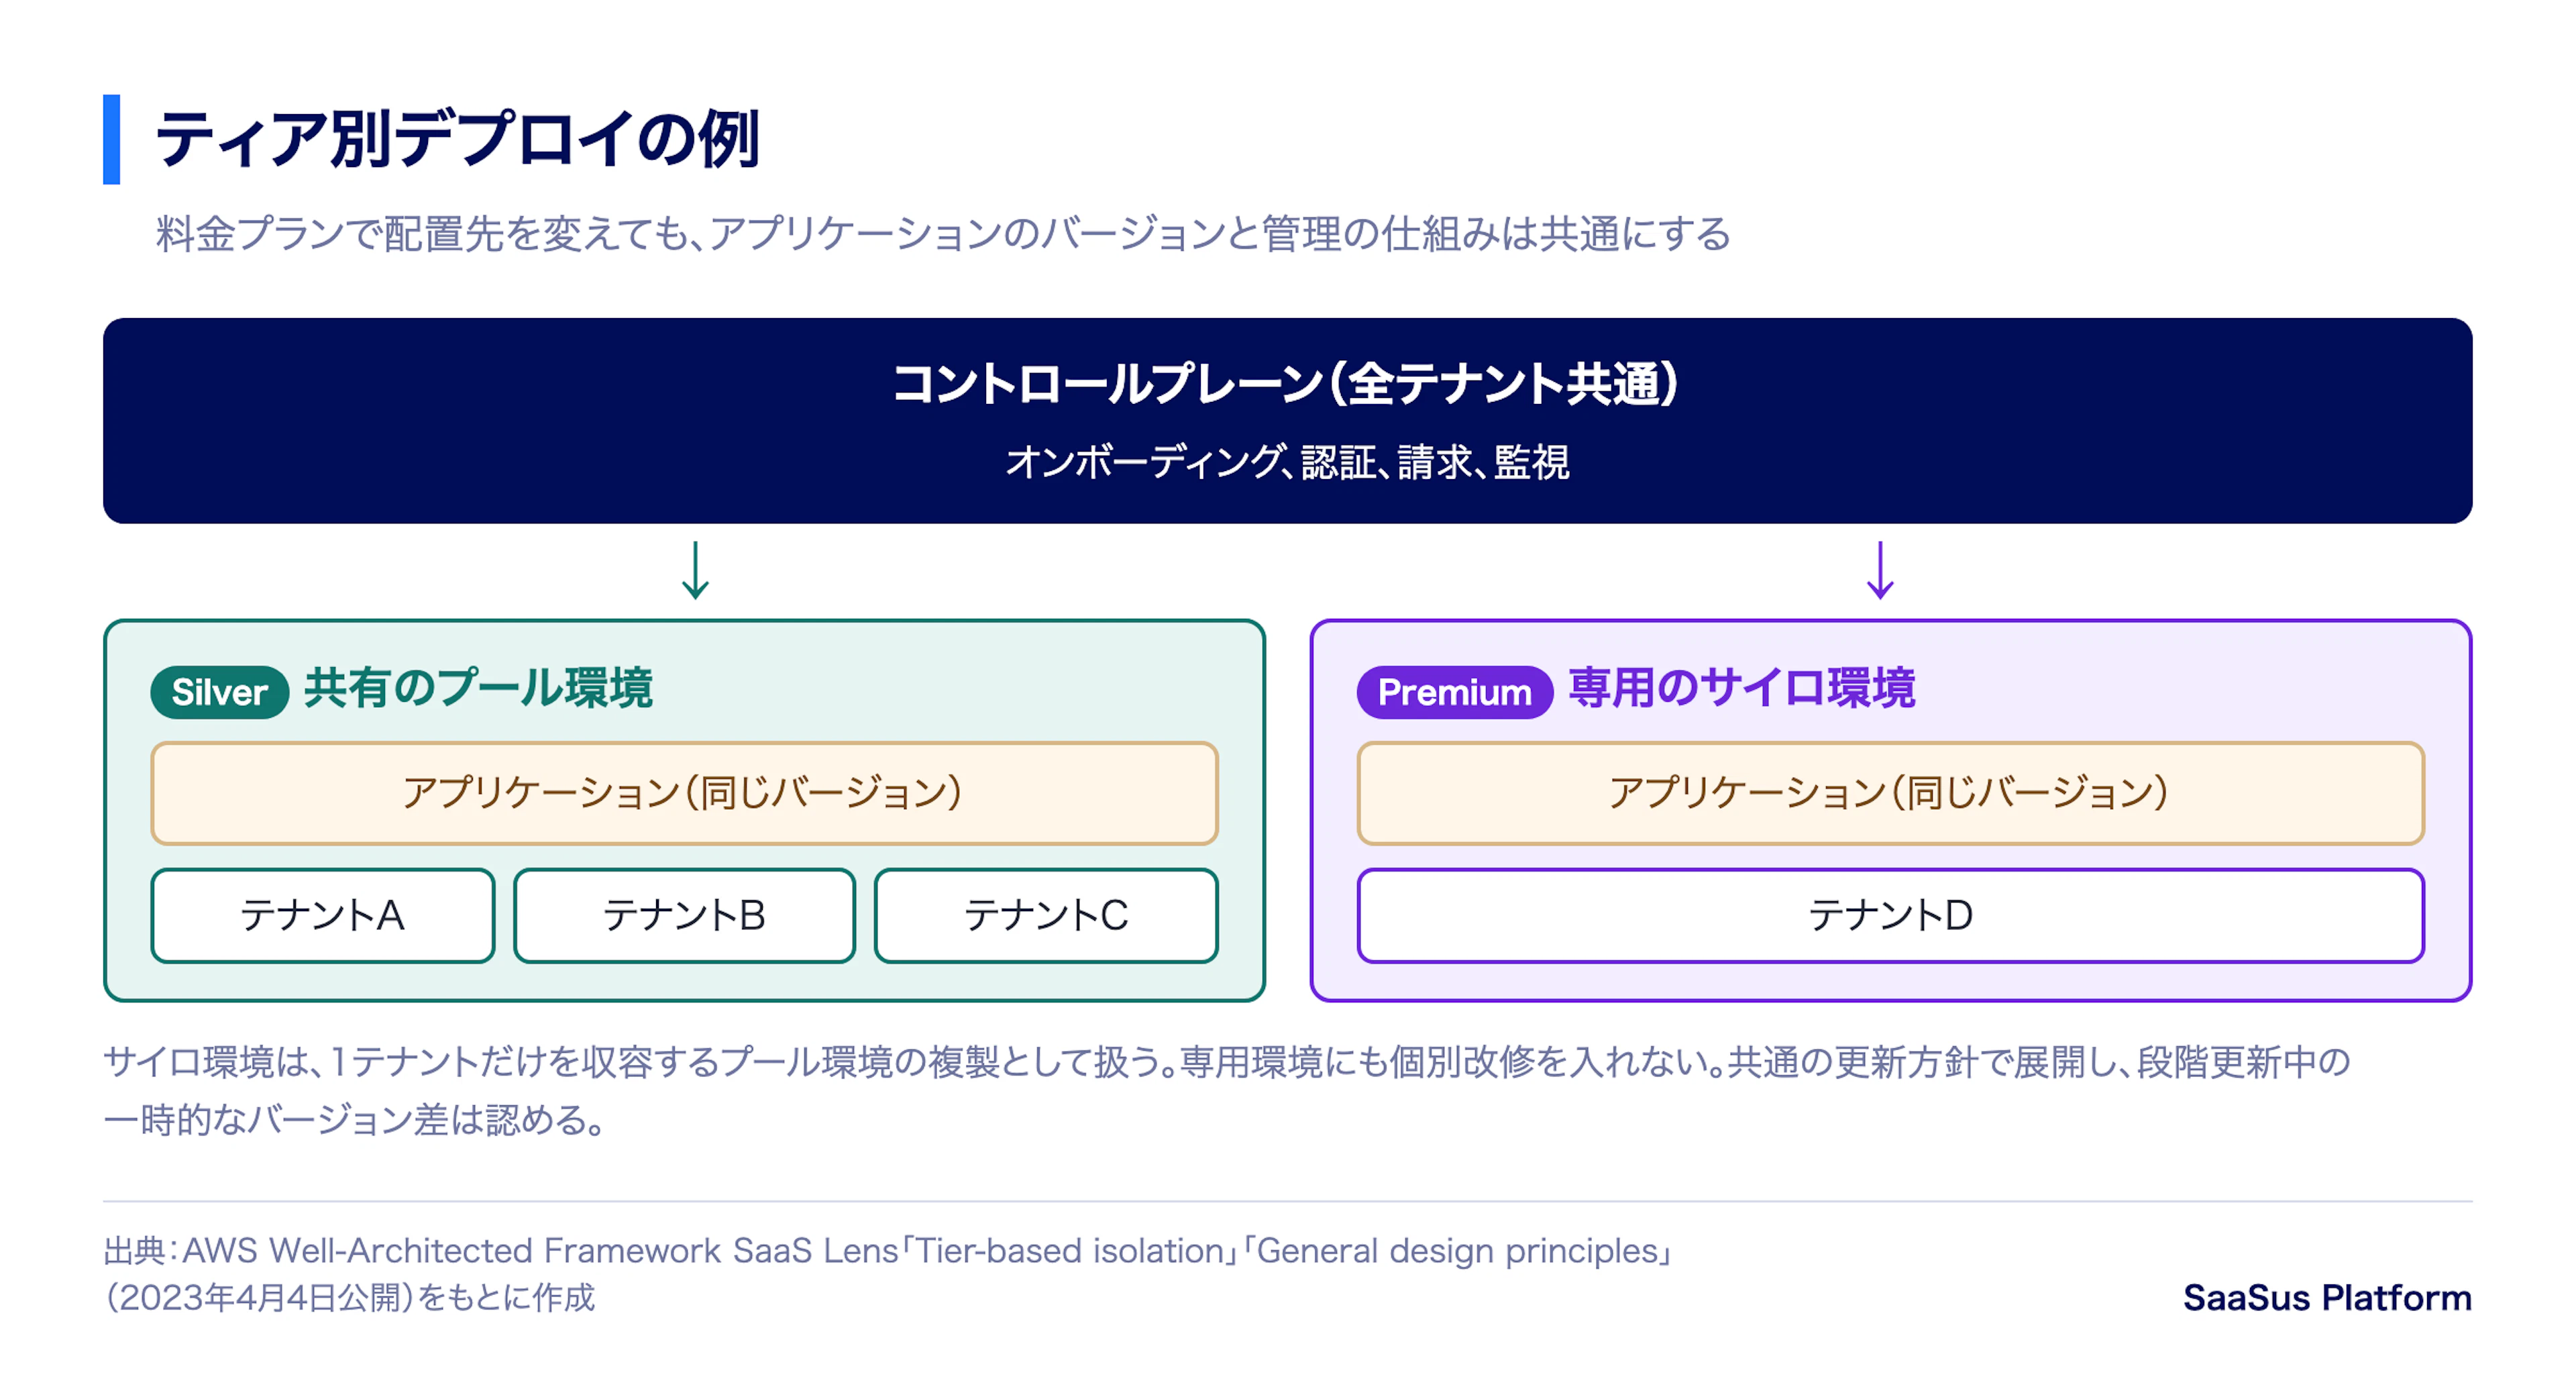
料金プラン(ティア)に応じて、テナントの配置先を変える方法もあります。SaaS Lensの例では、Silverティアのテナントはプール環境で動き、完全な専用環境を求めるテナントには、より高い価格のPremiumティアとしてサイロ環境を提供します。このときサイロ環境は、1テナントだけを収容するプール環境の複製として位置づけられています。
専用環境もプール環境の複製として扱うことが、ティア別デプロイの設計上の制約になります。SaaS Lensの設計原則では、製品の個別バージョンを作らずに、複数のテナント像を一つの環境で支えることが求められています。
個別の要望を採用するかは、その実装方法を決める前に検討します。Fit to Standard(標準機能や標準の業務プロセスに顧客の業務を合わせる考え方)を前提に、まず既存の機能や設定で対応できるかを確認します。対応できない場合も、業務ドメインで一般化・汎用化でき、共通機能として提供する価値があると判断した要望に限って採用します。この判断方針は「マルチテナントとシングルテナントの違い」の「個別要望への対応」で説明しています。
採用した要望の実装について、SaaS Lensでは、全顧客が使える設定項目として製品の中核に取り込むことが求められています。専用環境にテナント固有の個別改修を入れると、そのテナントだけ別バージョンになり、マネージドサービスのモデルに近づきます。
ここでいう同じバージョンとは、テナント固有のコード分岐を持たず、共通のコードベースと更新方針で、プール環境にも専用環境にも新しいバージョンを届けることを指します。SaaS Lensの設計原則も、全顧客をまとめて更新、管理、運用できることをSaaSの基礎としています。一方で、Microsoftの「Considerations for updating a multitenant solution」は、テナントや環境のグループごとに更新を順に展開するデプロイリングという方法を示しています。この記事でいう同じバージョンには、このような段階的な更新の途中で、環境によって一時的にバージョンが異なる状態も含めます。全テナントを同時刻に更新することを条件にしているわけではありません。
どのモデルでも共通にするもの
配置先をティアごとに分けても、テナントの管理と運用は分けません。どのデプロイモデルでも共通に保ちます。前出のエージェント向けガイドは、コントロールプレーンを扱うページで、マルチテナントの実装をコントロールプレーンとアプリケーションプレーンの2つに分けて説明しています。コントロールプレーンは、全テナントにまたがる運用、管理、オーケストレーションの仕組みを一つの画面で扱う側で、アプリケーションプレーンは、ビジネスロジックや機能を提供する側です。
SaaS Lensの設計原則も、構成によらず、テナントのオンボーディング、管理、運用を一つの画面で行えること、オンボーディングを単一の自動化された反復可能な手順で行うことを挙げています。コントロールプレーンの役割はSaaSコントロールプレーンとは?で解説しています。
国や地方公共団体などが利用する日本の公共SaaSでも、同じ3分類の語が使われています。デジタル庁の「公共SaaSの共通要件にかかる技術方針」(2025年9月30日公開、2026年8月12日最終改訂。以下、技術方針)は、アーキテクチャ要件を満たすシステム構成例と満たさない例を示した節(3.10)で、満たす構成例5例(「プール型・粒度細・データ分離」「プール型・粒度中・データ分離」「サイロ型・アプリ/データ分離」「ブリッジ型・データ分離」「ブリッジ型・アプリケーション分離」)と、満たさない構成例1例を図で示しています。
5つの構成例はいずれも、認証、テナント管理、課金管理などを含むSaaS管理機能(コントロールプレーン)と、全テナント共通のアプリケーションを持っています。違いはWeb/APサーバーとデータをどの単位で分けるかにあり、満たさない例は、テナントごとのアプリケーションやカスタマイズがあり、SaaS管理機能を持たない構成として描かれています。
この節が対応づけている必須要件は、共用環境(マルチテナント)としつつ提供サービスの特性に応じて柔軟に対応すること、ただし管理機能は共通化することです。公共SaaSの構成例にはプール、サイロ、ブリッジのいずれも含まれており、どれを選んでも管理機能は全テナントで共通にすることが求められています。
当社が提供するSaaS開発基盤 SaaSus Platformは、テナント管理、ユーザーの認証と認可、料金プランと請求といった共通機能をコントロールプレーンとして提供しています。業務データへのアクセスをテナントで絞る処理は、SaaSus SDKから取得したテナント情報を使ってアプリケーション側で実装します。認証と認可の設計はSaaS認証・認可設計で扱います。
モデルを選ぶための問い
SaaS Lensは、すべてのSaaSに合う単一のアーキテクチャはないとし、規制、競合、戦略、コスト効率、市場といった事情がSaaSアーキテクチャの形に影響すると述べています。選定では、レイヤーごとに次の問いに答えていきます。
- 契約や規制によって、専用の境界を求められているレイヤーはどこか。アカウント、ネットワーク、データのどこまでが対象か。
- テナント数はどこまで増える見込みか。アカウントや専用リソースの上限に当たらないか。
- 新しいテナントのオンボーディングを、専用リソースの用意まで含めて自動化できるか。
- 共有するレイヤーで、テナント単位の負荷を計測し、他のテナントへの影響を抑えられるか。
- 共有部分を含めて、テナントごとのコストを把握できるか。
- 分けた環境を含む全テナントを、一つの運用画面と共通のデプロイ手順で扱えるか。
- 料金プランと配置先をどう対応させるか。専用環境のテナントにも同じバージョンを提供できるか。
答えはレイヤーごとに違ってかまいません。最初の問いで「専用の境界が必要なのはデータだけ」と判断し、ほかの問いの条件もコンピュートを共有した構成で満たせるなら、その構成は「レイヤーごとにモデルを組み合わせる」節の図の例Bに当たるブリッジになります。
まとめ
- プール、サイロ、ブリッジはAWS SaaS Lensの用語で、リソースを共有するか、テナント専用にするか、両者を組み合わせるかの違いです。
- モデルはコンピュート、データ、ネットワーク、アカウントのレイヤーごとに選び、構成はレイヤー単位で説明します。
- サイロは分離境界を説明しやすい一方、コスト効率、俊敏性、オンボーディングの負担が増えます。プールは効率に優れる一方、ノイジーネイバー、障害の影響範囲、テナント別コストの把握に対策が要ります。
- サイロにしても分離の設計は不要になりません。どのモデルでも、コントロールプレーンは一つに保ち、顧客ごとに別のバージョンを持ち続けることはしません。
レイヤーごとにモデルを選んだ後は、共有したレイヤーでテナントをどう分離するかと、全テナントを一つの仕組みで扱えているかを確かめます。テナント分離は、SaaSus Platformを使う場合もアプリケーション側で実装する部分です。
テナント情報を使ってデータを分ける実装をコードで確かめたい場合は、SaaSus Platformのチュートリアルで、既存のアプリケーションにテナントIDを加えてマルチテナントに対応させる手順を確認できます。チュートリアルでテナントごとのデータ分離を試す
SaaS開発の資料をダウンロード
SaaSの開発・設計を検討する際は、以下の資料もご活用ください。各リンク先からダウンロードできます。
- SaaS開発ガイド【基礎編】をダウンロード
- SaaS開発ガイド【テナント編】をダウンロード
- エンタープライズSaaS開発ガイドをダウンロード
- マルチテナントAIエージェント開発ガイド【基礎設計編】をダウンロード
出典
- Amazon Web Services「Silo, pool, and bridge models」AWS Well-Architected Framework SaaS Lens(2023年4月4日公開)https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/silo-pool-and-bridge-models.html (参照日 2026-11-10)
- Amazon Web Services「Silo isolation」同 SaaS Lens https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/silo-isolation.html (参照日 2026-11-10)
- Amazon Web Services「Pool isolation」同 SaaS Lens https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/pool-isolation.html (参照日 2026-11-10)
- Amazon Web Services「Bridge model」同 SaaS Lens https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/bridge-model.html (参照日 2026-11-10)
- Amazon Web Services「Tier-based isolation」同 SaaS Lens https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/tier-based-isolation.html (参照日 2026-11-10)
- Amazon Web Services「The isolation mindset」同 SaaS Lens https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/isolation-mindset.html (参照日 2026-11-10)
- Amazon Web Services「General design principles」同 SaaS Lens https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/general-design-principles.html (参照日 2026-11-10)
- Amazon Web Services「SEC 2: How are you ensuring that tenant resources are protected from cross-tenant access?」AWS Well-Architected SaaS Lens https://wa.aws.amazon.com/saas.question.SEC_2.en.html (参照日 2026-11-10)
- Amazon Web Services「Employing control planes in agentic environments」「Agent deployment models」AWS Prescriptive Guidance「Building multi-tenant architectures for agentic AI on AWS」(Aaron Sempf、Tod Golding。公開日の表示なし)https://docs.aws.amazon.com/prescriptive-guidance/latest/agentic-ai-multitenant/employing-control-planes-in-agentic-environments.html 、https://docs.aws.amazon.com/prescriptive-guidance/latest/agentic-ai-multitenant/agent-deployment-models.html (参照日 2026-11-10)
- Amazon Web Services「Building multi-tenant agents with Amazon Bedrock AgentCore」AWS Machine Learning Blog(2026年5月21日公開)https://aws.amazon.com/blogs/machine-learning/building-multi-tenant-agents-with-amazon-bedrock-agentcore/ (参照日 2026-11-10)
- Microsoft「Tenancy models for a multitenant solution」Azure Architecture Center(2025年6月27日更新)https://learn.microsoft.com/en-us/azure/architecture/guide/multitenant/considerations/tenancy-models (参照日 2026-11-10)
- Microsoft「Considerations for updating a multitenant solution」Azure Architecture Center、最終更新 2025-07-15。 https://learn.microsoft.com/en-us/azure/architecture/guide/multitenant/considerations/updates (参照日 2026-11-16)
- デジタル庁「公共SaaSの共通要件にかかる技術方針」3. 公共SaaSの共通要件にかかる技術方針(2025年9月30日公開、2026年8月12日最終改訂)。3.10の図3-1〜3-6と公式ページ上の代替テキストを含む https://guide.gcas.cloud.go.jp/public-saas/saas-technical-policy/saas-technical-policy-guidelines/ (参照日 2026-11-10)
- 株式会社アンチパターン「SaaSus Platformのアーキテクチャ」SaaSus Platform Document https://docs.saasus.io/ja/docs/part-3/saasus-platform-architecture (参照日 2026-11-10)
- 株式会社アンチパターン「チュートリアル はじめに」「認証モジュールの組み込み(Express)」SaaSus Platform Document https://docs.saasus.io/ja/docs/tutorial/tutorial-introduction 、https://docs.saasus.io/ja/docs/tutorial/authentication-module/authentication-express (参照日 2026-11-10)
- デジタル庁「公共SaaSの概要と提供に向けた手続きの流れ」(GCASガイド、2025年4月1日公開、最終改訂2026年8月12日)。1 はじめに:https://guide.gcas.cloud.go.jp/public-saas/public-saas-overview/public-saas-overview-introduction/ 、2 ガバメントクラウドにおける「公共SaaS」について:https://guide.gcas.cloud.go.jp/public-saas/public-saas-overview/public-saas-overview-about-public-saas/ (図2-1、図2-2の代替テキストを含む) 、改訂履歴:https://guide.gcas.cloud.go.jp/public-saas/public-saas-overview/public-saas-overview-history/ (参照日 2026-11-10)
Spread the word:

