
SaaS化で必要な共通機能とは?認証、テナント管理、課金の切り出し方
小笹佑京
小笹佑京
既存製品をSaaS化するとき、全テナントに共通する機能として何を用意し、どの順に切り出せばよいのでしょうか。SaaSでは、テナント(契約の単位となる顧客組織)ごとの認証、課金、運用を、全テナントに共通の仕組みで扱います。AWSの資料をもとに整理すると、用意する共通機能は、認証とSaaSアイデンティティ、テナント管理、オンボーディング、料金プランと機能制御、メータリングと請求、テナント別の監視とログ、管理コンソールの7つです。既存システムではこれらがコードや設定、手作業に分散している場合があるため、まず埋まっている箇所を洗い出します。
7つと聞くと、手の空いたものから一つずつ作っていけばよさそうに見えます。ところが、プランの判定も利用量の集計もテナント別のログも、どのテナントの処理かが分からなければ作れません。オンボーディングの自動化を先に進めれば、呼び出し先の機能が変わるたびに手順を作り直すことになります。そのため、切り出しはテナントを識別する認証とテナント管理から始め、料金プランと機能制御、メータリングと請求、オンボーディングの自動化の順に進めます。
この記事では、まず7つの共通機能の一覧と、既存システムのどこにそれらが埋まっているかを確かめます。次に、切り出す順序と依存関係、自作・OSS・外部サービスを選ぶ判断軸を整理し、最後に当社が提供する SaaSus Platform が受け持つ範囲と、利用者側に残る実装を示します。
SaaS化で必要になる共通機能の一覧
AWSの設計ガイド「Building multi-tenant architectures for agentic AI on AWS」(AWS Prescriptive Guidance。以下、AWSの設計ガイド)は、AIエージェントを提供する環境を題材にしながら、マルチテナントの定石として実装をコントロールプレーンとアプリケーションプレーンの2つに分けて説明しています。コントロールプレーンはすべてのテナントにまたがる運用、管理、オーケストレーションの仕組みを1か所から扱う部分で、アプリケーションプレーンは業務ロジックと機能を置く部分です。両者の定義と役割は「SaaSコントロールプレーンとは?」で解説しています。既存システムのSaaS化で問われるのは、コントロールプレーンの機能を既存のコードや運用のどこから切り出し、どの順に用意するかです。
コントロールプレーンの中身を具体的に列挙しているのが、AWSが2022年に公開したホワイトペーパー「SaaS Architecture Fundamentals」です。中核サービスとして、オンボーディング、テナント、アイデンティティ、請求、メトリクス、管理者ユーザー管理の6つを挙げています。AWSはこの資料を現在「過去の参照用」と表示しており、内容に古い箇所がありうるため、ここでは現行のAWSの設計ガイドと合わせて読みます。AWSの設計ガイドも、コントロールプレーンが担うものとして、テナントのアイデンティティ、ティア(料金や提供条件によるテナントの区分)、テナントごとのリソースの準備、テナントポリシーの設定、テナントの可観測性(テナント単位で稼働状況を把握できること)、請求のための利用量とメータリングデータの収集を挙げています。この2つをもとに、料金プランによる機能制御を請求から分けると、共通機能は次の7つになります。
- 認証とSaaSアイデンティティ:ログインしたユーザーが「どのテナントの誰か」を確定し、以降の処理に渡す。
- テナント管理:テナントの属性、状態、契約しているプランを一か所で管理する。
- オンボーディング:新しいテナントを登録し、利用できる状態にするまでの手順を自動化する。
- 料金プランと機能制御:テナントのプランに応じて、使える機能や上限を切り替える。
- メータリングと請求:テナントごとの利用量を計測し、請求につなげる。
- テナント別の監視とログ:メトリクスやログをテナント単位で見られるようにする。
- 管理コンソール:SaaS提供事業者の運用担当者が、テナントやユーザーを管理するための画面やAPI。
AWSの設計指針集であるAWS Well-Architected FrameworkのSaaS向け版「SaaS Lens」(2023年4月4日公開)の設計原則にも、ユーザーのアイデンティティをテナントのアイデンティティに結びつける、単一の自動化された手順でオンボーディングする、テナント単位の運用ビューを作る、といった、上の共通機能に対応する項目が並んでいます。
既存システムのどこに共通機能が埋まっているか
シングルテナント前提で作られたシステムやパッケージ製品では、共通機能が独立した部品として存在しないことがあります。顧客ごとに環境を分けていれば、アプリケーションがテナントを識別する必要がなかったからです。それなら環境を分けたまま提供を続ければ済みそうですが、SaaS Lensは、テナントに専用のリソースを割り当てるサイロモデルでも、アイデンティティ、オンボーディング、運用の仕組みは全テナントで共通のものに依存すると説明しています。顧客ごとの環境を残す場合でも、共通機能の切り出しは必要です。
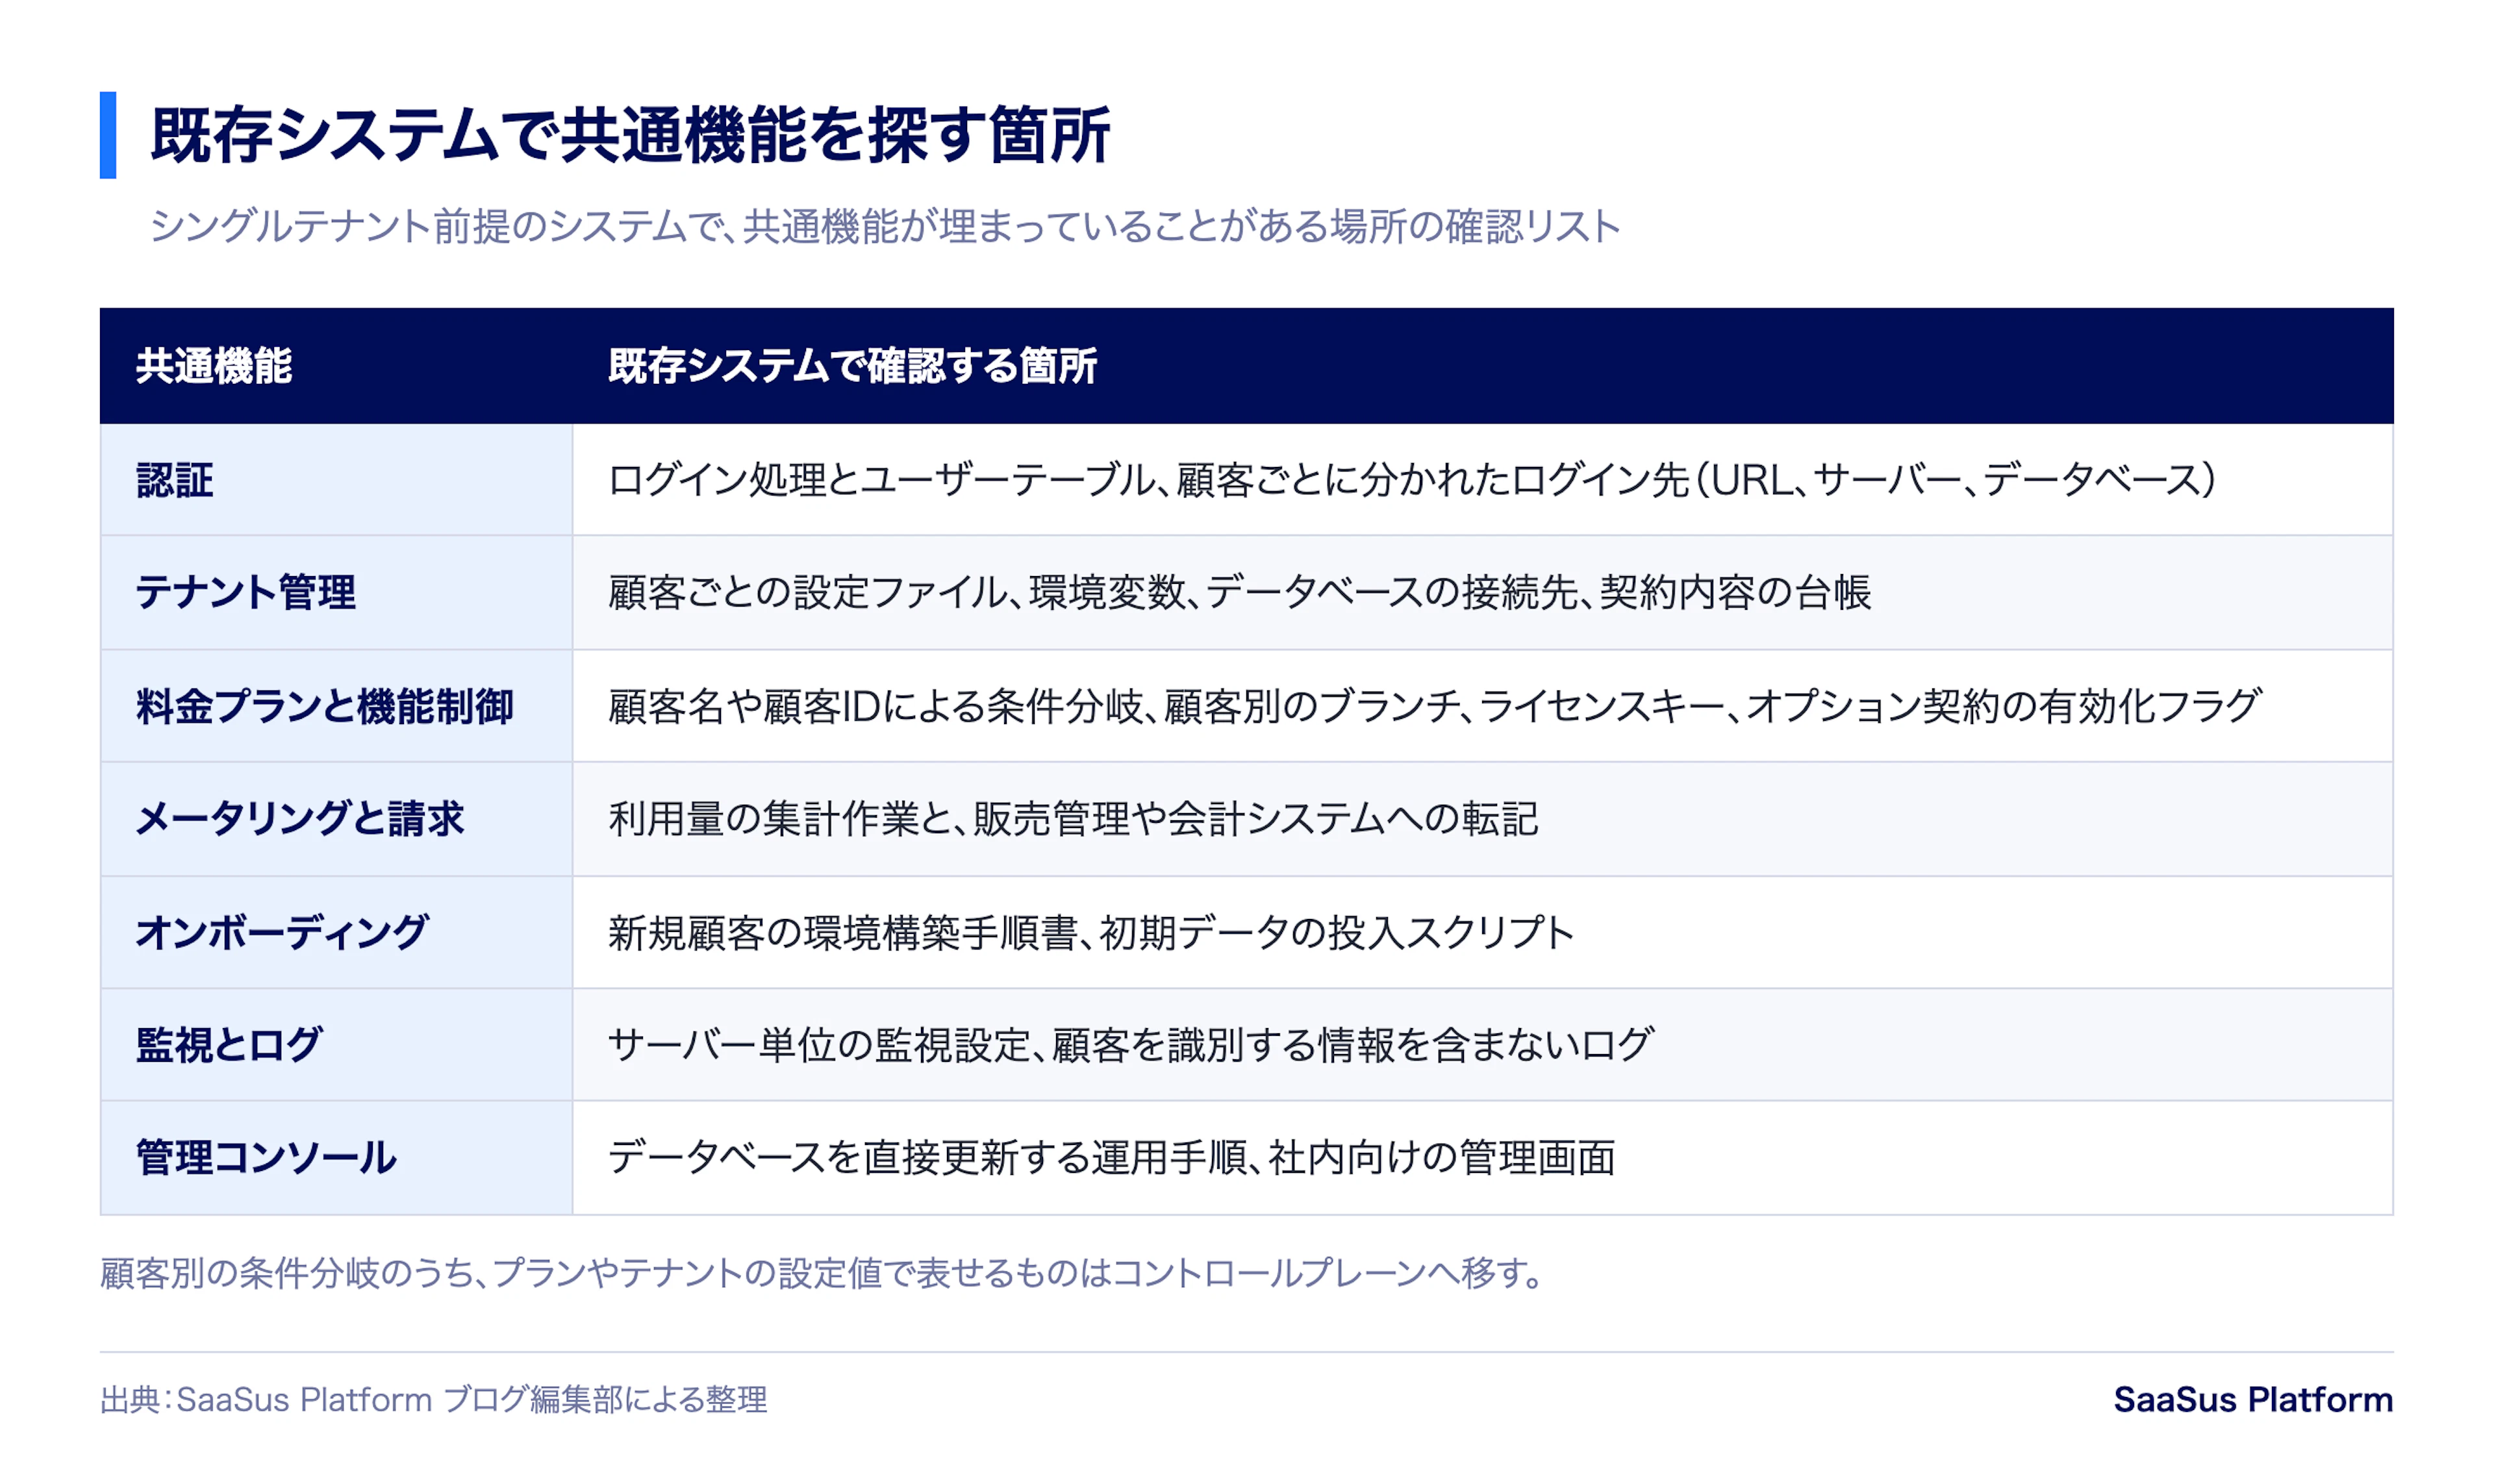
洗い出しでは、機能ごとに次の箇所を確認します。
認証とテナント管理を確認する箇所
- ログイン処理とユーザーテーブル(パスワードの保存方式を含む)
- 顧客ごとに異なるURL、サーバー、データベースでログイン先を分けている構成
- 顧客ごとの設定ファイル、環境変数、データベースの接続先
- 契約内容を記録している台帳(販売管理システムや表計算ファイル)
料金プラン、機能制御、請求を確認する箇所
- 顧客名や顧客IDで処理を分ける条件分岐と、顧客別のブランチ
- ライセンスキーや、オプション契約に応じて機能を有効にするフラグ
- 請求書を作るための利用量の集計作業と、販売管理や会計システムへの転記
オンボーディング、監視とログ、管理コンソールを確認する箇所
- 新規顧客の環境構築手順書と、初期データを投入するスクリプト
- サーバー単位の監視設定と、顧客を識別する情報を含まないログ
- 運用担当者がデータベースを直接更新する手順や、社内向けの管理画面
洗い出した箇所は、アプリケーションプレーンに残すものと、コントロールプレーンへ移すものに分けて一覧にします。顧客別の条件分岐のうち、プランやテナントの設定値で表せるものは移す側に入ります。SaaS Lensも、個別の要望には、全顧客が選べる設定項目として応えるよう求めています。
切り出す順序と依存関係
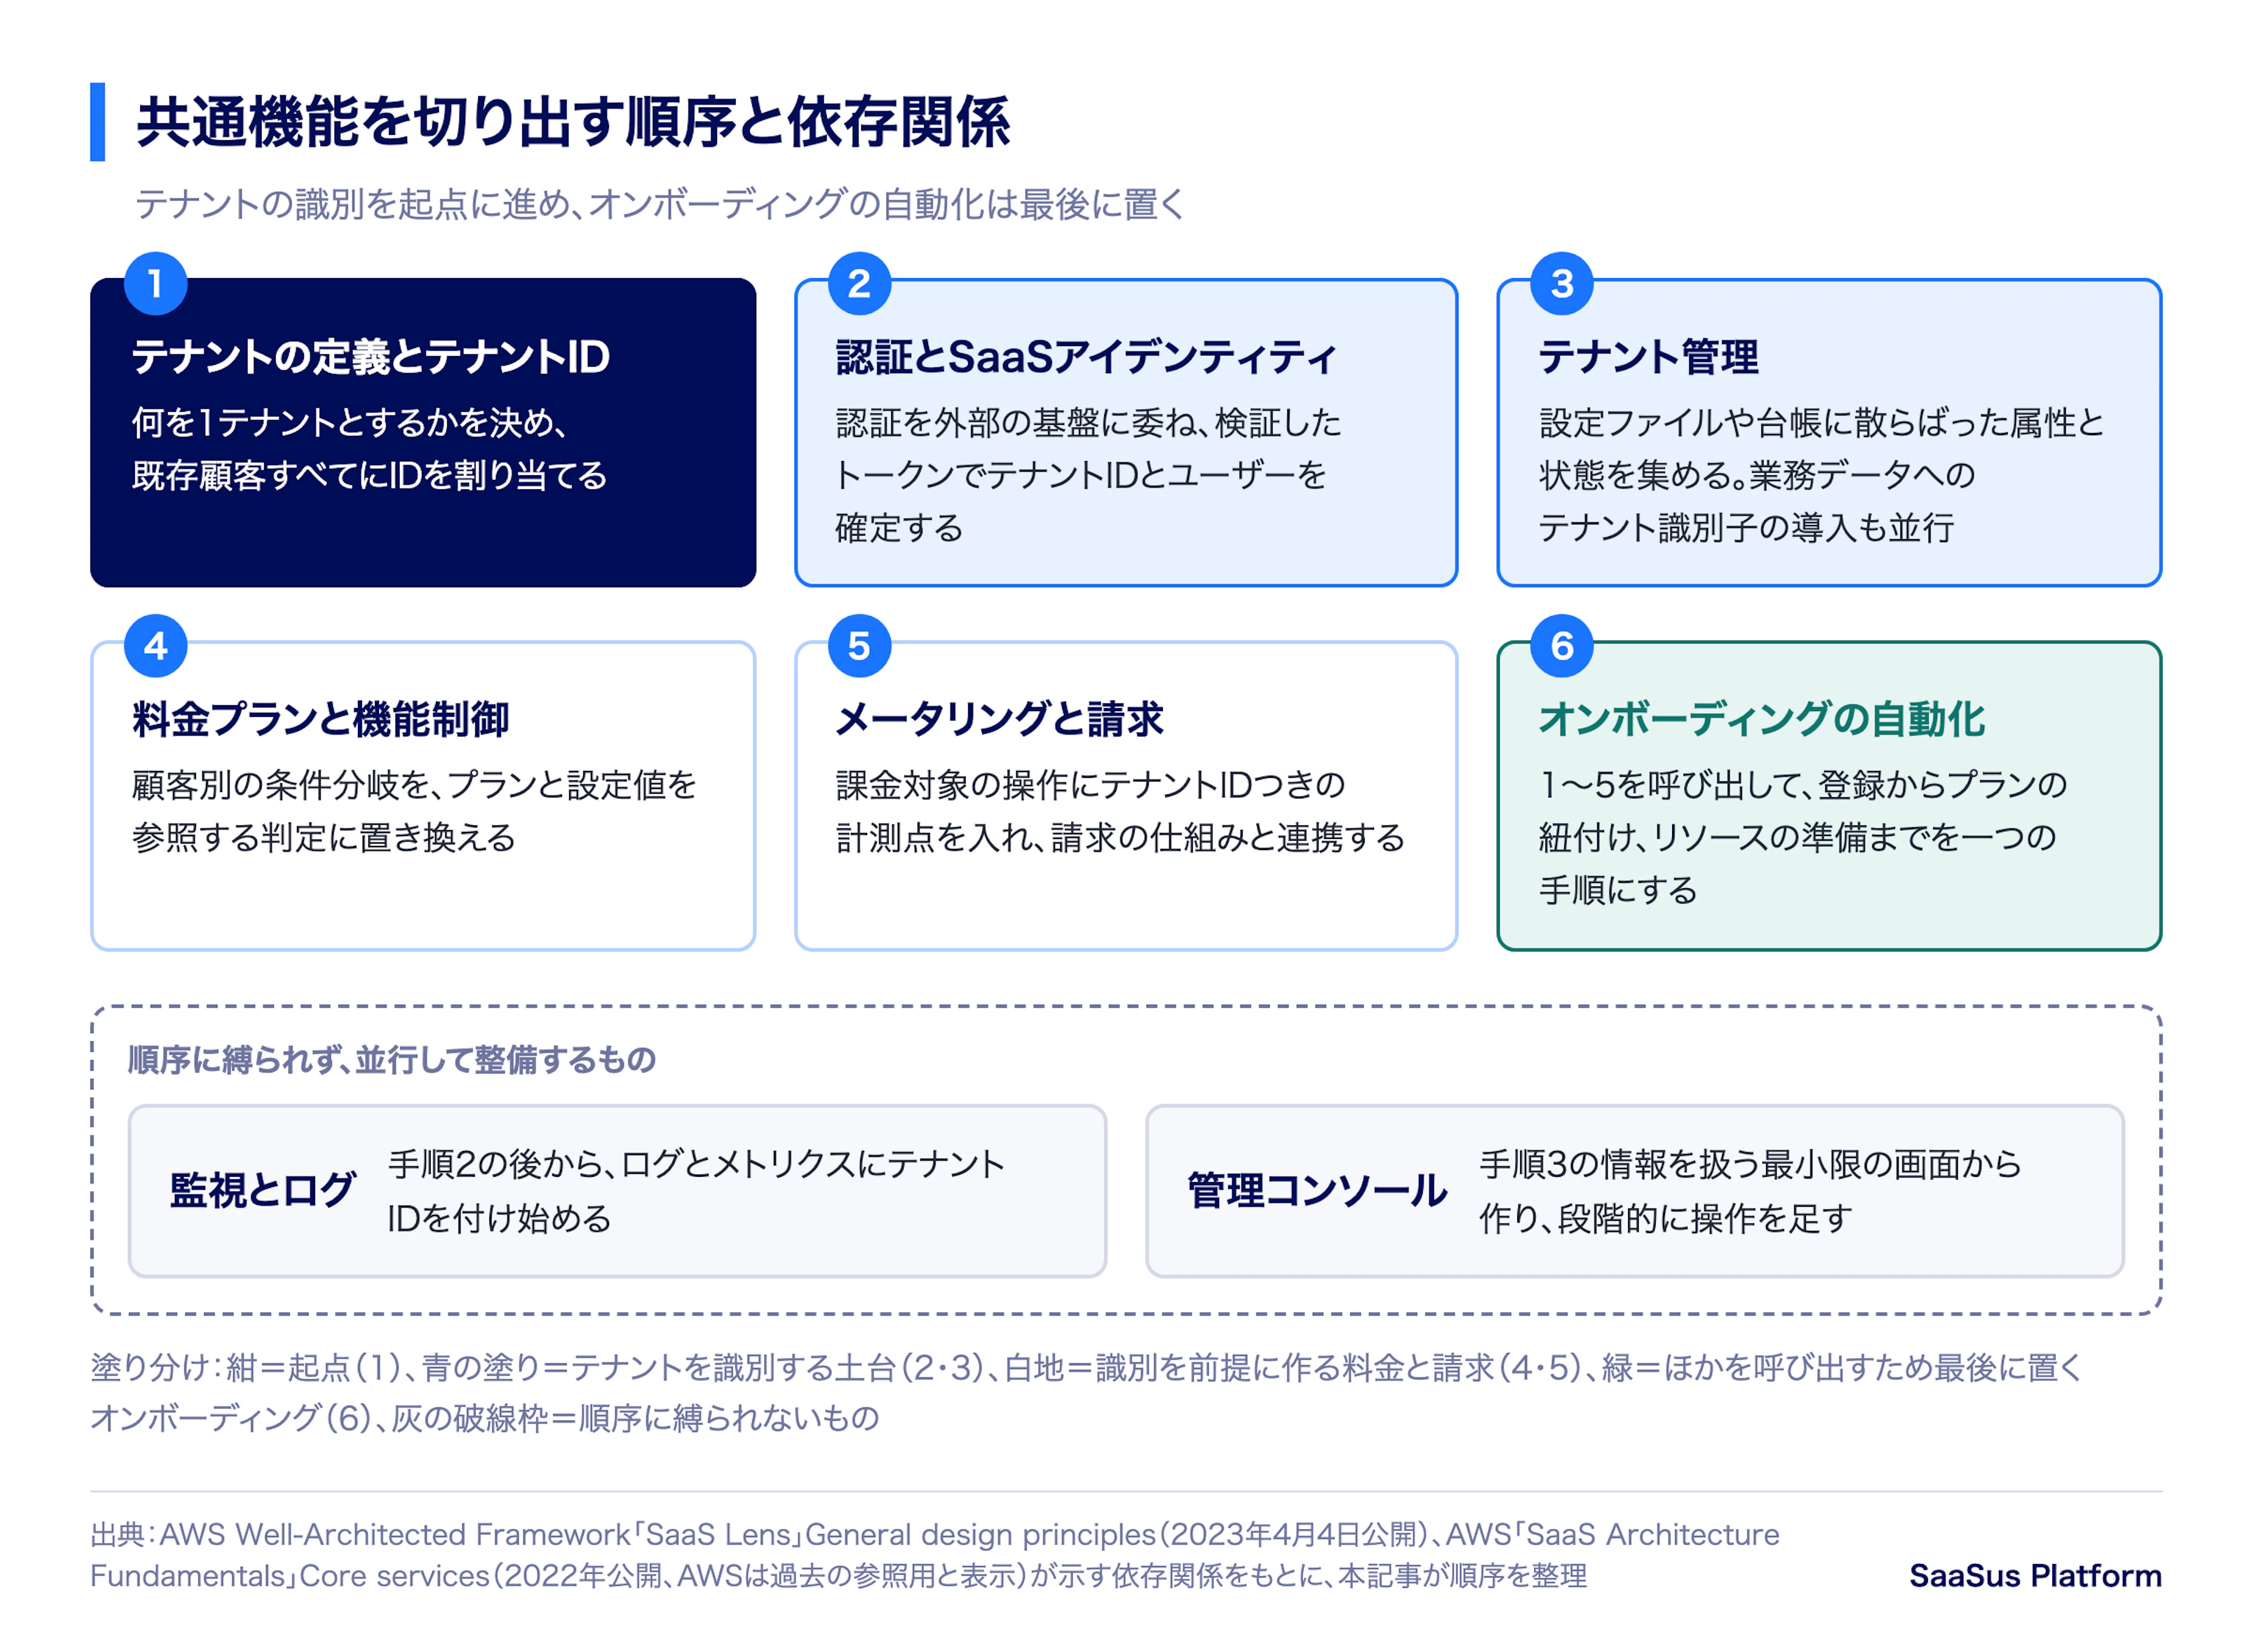
共通機能のあいだには依存関係があります。SaaS Lensは、ログの記録、メトリクスの記録、データへのアクセスのいずれの層もテナントコンテキスト(処理中のリクエストがどのテナントのものかという情報)を必要とすると述べています。テナントを識別できない段階では、プランの判定も、テナント単位の利用量の集計も、テナント別のログも作れません。このため、順序はテナントの識別を起点に決まります。以下の6段階の並びは、この依存関係をもとに本記事が整理したもので、AWSの資料が定めた順序ではありません。
- テナントの定義とテナントID:何を1テナントとするか(契約する会社か、その中の部署か)を決め、IDの体系を定めます。完了条件は、既存顧客のすべてにテナントIDを割り当てられることです。
- 認証の外出しとSaaSアイデンティティ:ログインを認証基盤に委ね、認証結果にテナントを結びつけます。完了条件は、アプリケーションのすべての処理が、検証済みのトークンからテナントIDとユーザーを取り出せることです。設計の詳細は「SaaSの認証と認可の設計:テナントIDとユーザー権限を安全に扱う」で扱います。
- テナント管理:設定ファイルや台帳に散らばっていた属性と状態を、テナント管理に集めます。業務データへのテナント識別子の導入も、この段階で並行して進めます。
- 料金プランと機能制御:顧客別の条件分岐を、テナントのプランと設定値を参照する判定に置き換えます。
- メータリングと請求:課金対象の操作にテナントIDつきの計測点を入れ、請求の仕組みと連携します。
- オンボーディングの自動化:1から5を束ね、テナントの登録、最初のユーザーの作成、プランの紐付け、必要なリソースの準備までを一つの手順にします。
手順4の判定の元になるデータを、当社(株式会社アンチパターン)は機能利用資格と呼んでいます。どのテナントがどの機能を使えるかを、料金プランやオプション契約から決まるデータとしてコントロールプレーンに持ち、契約と一致させます。これを、開発中の機能を隠すためのフィーチャーフラグ(コードを変えずに動作を切り替える仕組み)で代用することは勧めません。フラグで機能の有無を持つと、契約や請求の情報との二重管理になり、両者が食い違うためです。当社では、フィーチャーフラグはリリースのリスクを下げるための一時的な仕組みとして使い、期限を付けて消します。
テナントごとの設定値を共通機能として持つ場合は、設定値が新しいバージョンでも有効で、安全に変更できることを事業者が保つ必要があります。設定項目を増やしすぎると、組み合わせのテストができなくなります。
オンボーディングを最後に置くのは、オンボーディングがほかの機能を呼び出して組み立てる処理だからです。ホワイトペーパー「SaaS Architecture Fundamentals」は、オンボーディングサービスはユーザー、テナント、分離ポリシー、テナントごとのリソースを作るためにほかのサービスを取りまとめると説明しています。呼び出し先が固まる前に自動化すると、呼び出し先が変わるたびに手順を作り直すことになります。手作業のオンボーディングが抱える問題は「SaaS開発の落とし穴 ~テナントオンボーディング編~」にまとめています。
テナント別の監視とログ、管理コンソールは、この順序に縛られません。ログへのテナントIDの付与は、手順2が終わった時点で始められます。AIエージェントのマルチテナント化を扱ったAWSのブログ記事「Building multi-tenant agents with Amazon Bedrock AgentCore」(2026年5月公開)も、テナント単位のコストを正確に把握するには、テナントの識別子を付けたメトリクスをアプリケーション側で出力する計装が必要だと述べています。管理コンソールは、手順3で集めたテナント情報を運用担当者が参照、変更する最小限の画面から作り、手順が進むごとに操作を足していきます。ログの設計で起きやすい問題は「SaaS開発の落とし穴 〜監視・ログ設計編〜」を参照してください。
ここまでの順序を1つのリクエスト処理に当てはめると、次の流れになります。擬似コードであり、特定の言語やSDKのAPIを示すものではありません。
リクエストを受け取る
  ctx = 検証済みトークンから { tenantId, userId, role } を取り出す   # 手順2
  role がこの操作を許していなければ拒否する                          # 権限の判定
  plan = テナント管理から ctx.tenantId のプランを取得する             # 手順3
  plan がこの機能を含まない、または上限に達していれば案内を返す        # 手順4
  業務処理を実行する(データは ctx.tenantId で絞り込む)
  ctx.tenantId の利用量をメータリングに記録する                       # 手順5
  ctx.tenantId と ctx.userId を付けてログを出力する
ロールによる権限の判定と、プランによる機能の判定は、別の情報にもとづく別の判定です。前者は「このユーザーにこの操作を許すか」を、後者は「このテナントの契約でこの機能を使えるか」を決めます。2つを一つの条件分岐に混ぜると、判定の条件がロールとプランの組み合わせで書かれるため、プランを追加するたびに権限の判定コードも書き換えることになります。なお、プランによる判定のうち、機能を含むかどうかは手順4で作れますが、上限に達したかどうかの判定には利用量が要るため、手順5でメータリングを組み込んだあとに加えます。
既存顧客を止めずに段階的に移行する手順と並行運用は「既存システムをSaaS化する設計手順:段階移行の全体像」で、テナント管理と契約、権限、課金の関係は「SaaSのテナント管理とは?顧客契約、権限、課金の関係を解説」で扱います。
自作、OSS、外部サービスを選ぶ判断軸
切り出す順序が決まっても、7つすべてを自社で作る必要があるわけではありません。共通機能の実現手段は、自作、OSSの自社運用、外部サービスの利用の3つに分かれます。認証のOSSには、OpenID ConnectとSAMLに対応するKeycloakがあります。AWS上でコントロールプレーンを組む部品としては、AWS CDK上でコントロールプレーンとアプリケーションプレーンの考え方を再利用可能な部品にしたSaaS Builder Toolkit for AWS(awslabsのGitHubで公開、Apache-2.0ライセンス)があります。外部サービスには、認証基盤(IDaaS)、決済と請求のサービス、監視のサービス、コントロールプレーンの機能をまとめて提供するサービスがあります。
選ぶときは、機能ごとに次の軸で確認します。
- 差別化につながるか:その機能の出来が、顧客に選ばれる理由になるか。日割り計算や請求書の発行は、それ自体が選ばれる理由になることは多くありません(「SaaS開発の落とし穴 〜課金・請求編〜」)。
- リリース後も追従が必要か:認証のセキュリティ対策や法規制への対応のように、提供を続ける限り変更が発生する領域か。
- インテグレーション部分を誰が保守するか:インテグレーション部分は自社の仕組みと外部サービスをつなぐ実装です。外部の決済サービスを使っても、自社のテナントと決済サービス側の顧客情報を結ぶ実装は自社に残ります。
- アプリケーションとの結合度:アプリケーション側の実装が「APIで利用可否を確認する」形にとどまっていれば、実現手段を後から替えても影響範囲を小さくできます。
- 運用の責任:OSSを自社で運用する場合、その基盤の稼働、更新、脆弱性への対応は自社が担います。
軸どうしの答えは、同じ機能の中でも分かれます。日割り計算や請求書の発行は差別化につながりにくい一方で、外部の決済サービスに任せても、インテグレーション部分の実装は自社に残ります。
パッケージ製品を出発点とする場合は、もう一つ確かめることがあります。パッケージでは、ソフトウェアを顧客に渡したあとの管理は顧客の側で行っていました。SaaSに変わると、多数の契約企業を事業者が管理するという、それまでなかった業務が生じます。当社がSaaS化を支援するときは、顧客の数に比例して担当者の作業が増える形になっていないかを、機能ごとに確かめます。たとえば料金プランの追加や変更のたびにアプリケーションを改修する形にすると、プランを見直す速さが開発の都合で決まってしまいます。プランは管理画面で定義し、アプリケーションはプランの名前ではなく、プランに含まれる機能と上限をAPIで参照して判定するようにしておくと、既存の機能の組み合わせで作るプランは改修なしで増やせます。請求も料金プランと利用量から請求額を決めて請求書を出すまでを、決済サービスとの連携でどこまで自動にできるかを先に決めます。
外部サービスを優先して検討する考え方は「SaaSファーストとは?」で紹介しています。
SaaSus Platformが受け持つ範囲と利用者側に残る実装
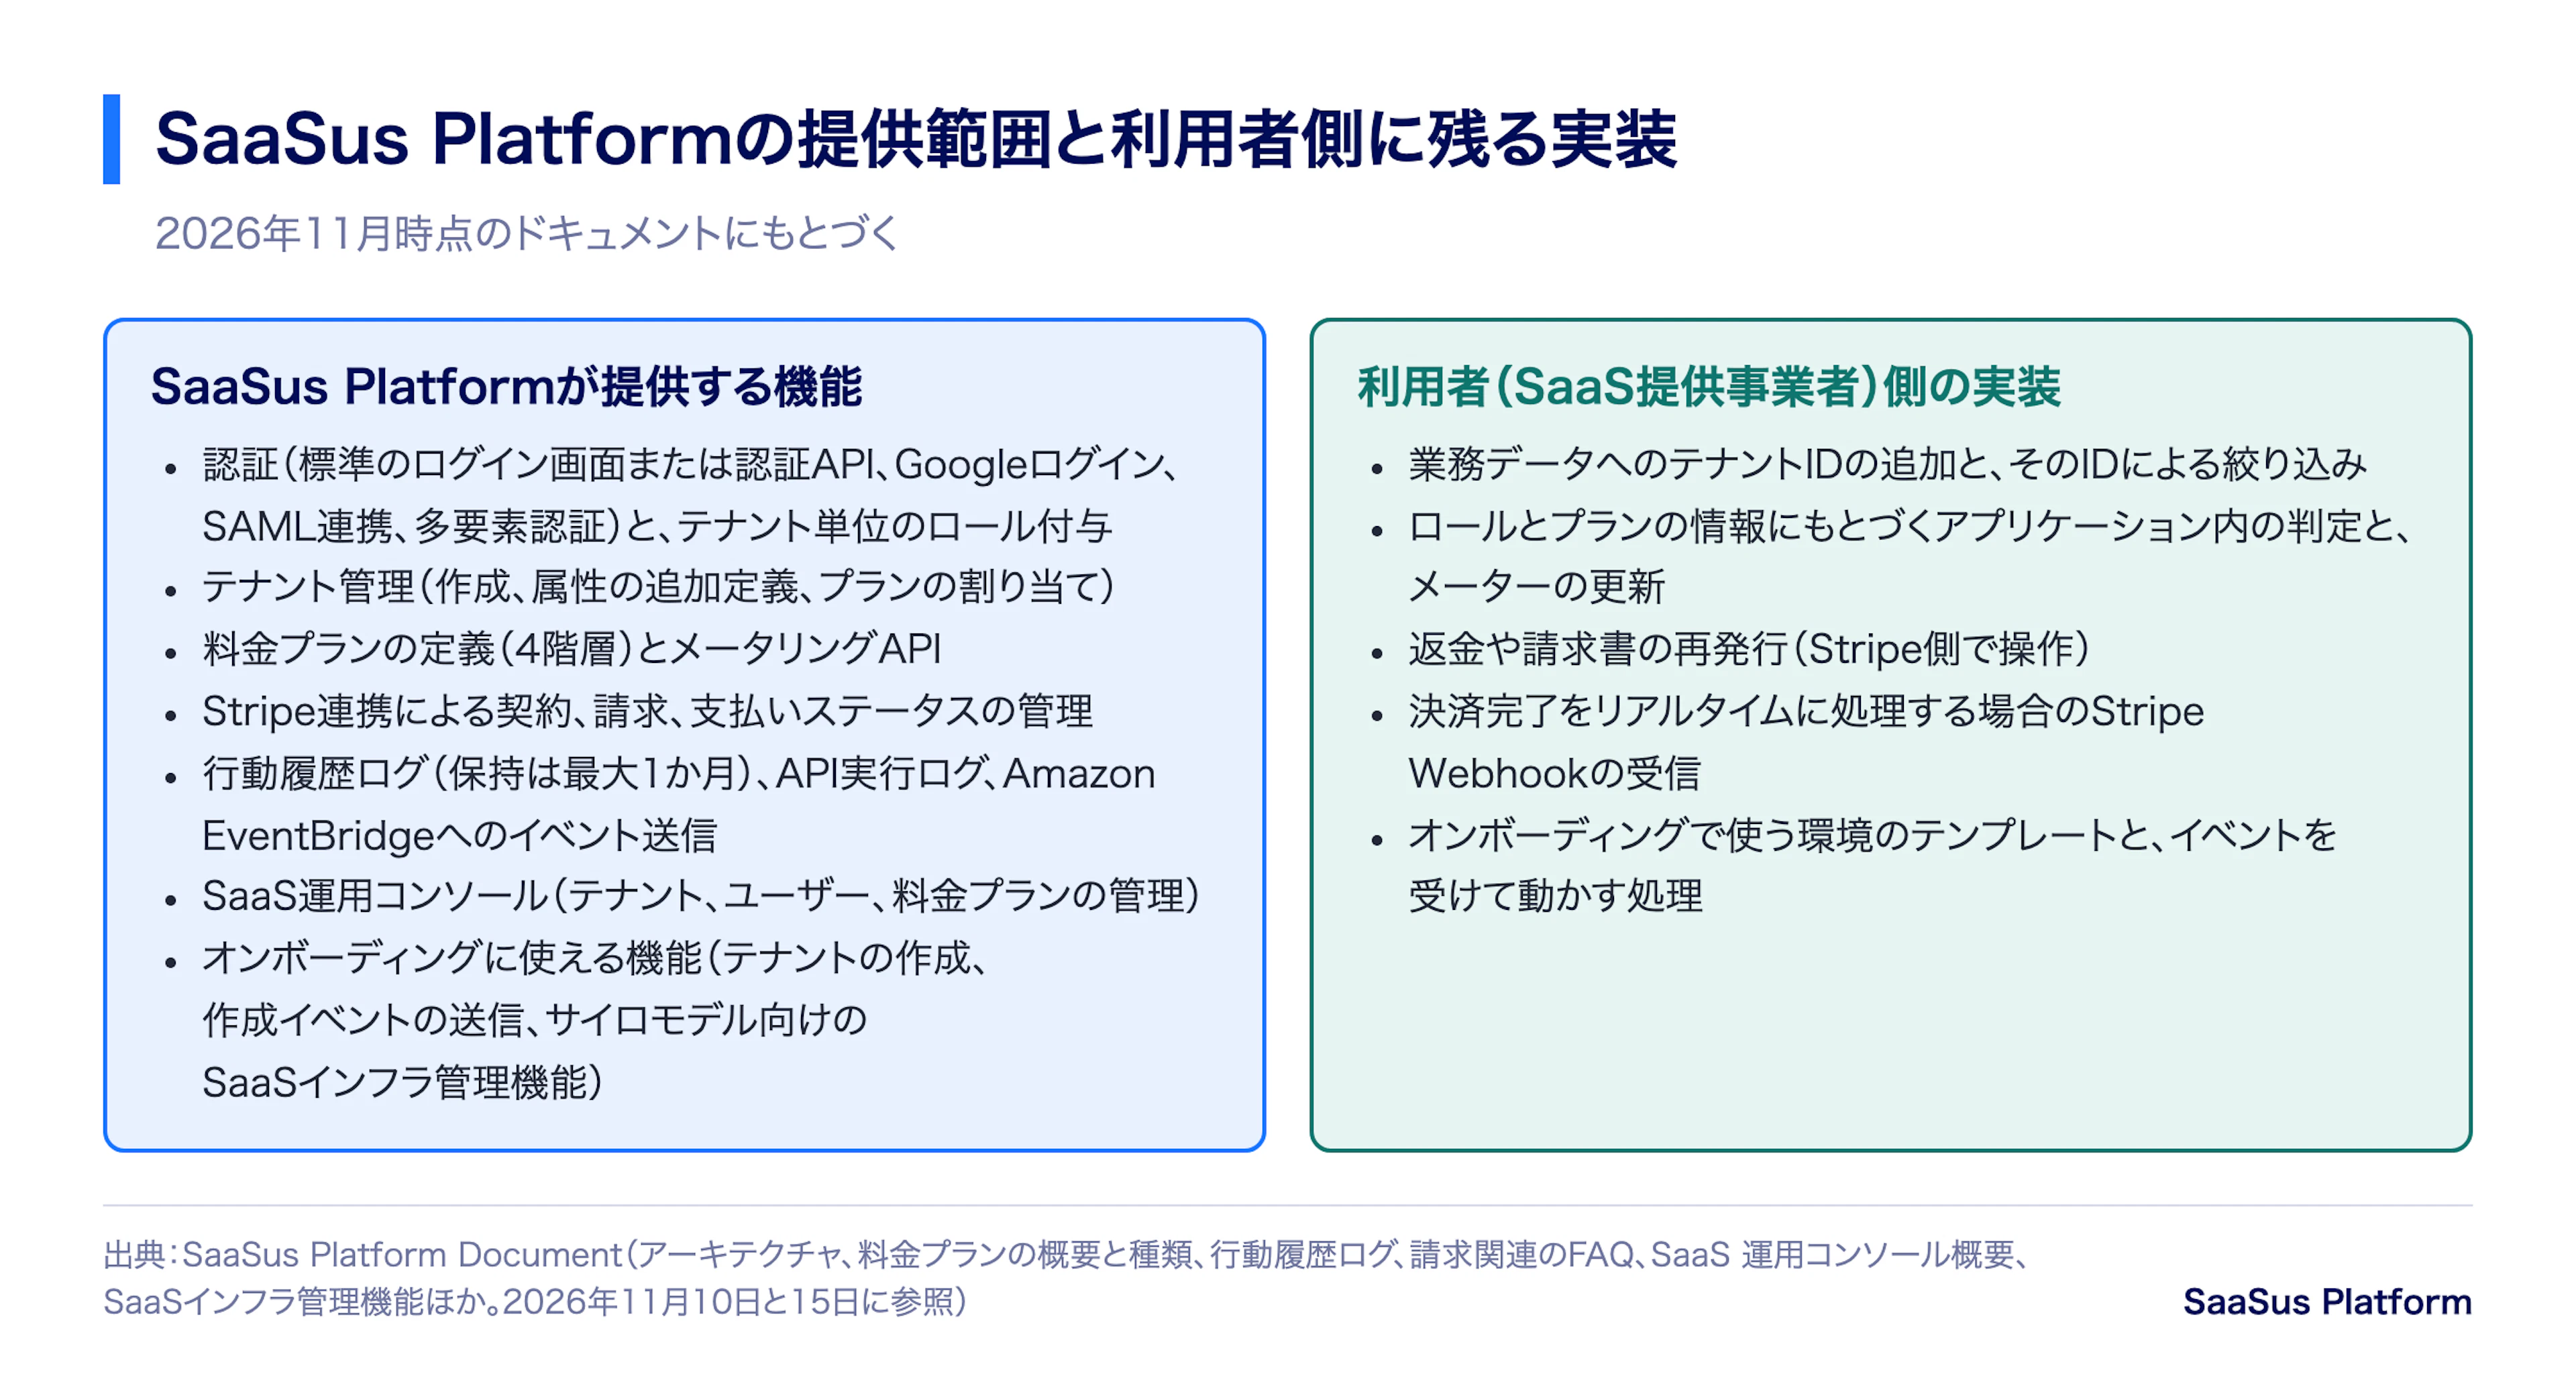
当社が提供する SaaSus Platform は、コントロールプレーンの機能を提供するプラットフォームです。SaaSus Platformのドキュメント(2026年11月時点)によると、提供範囲は次のとおりです。
- 認証(標準のログイン画面または認証API、Googleログイン、SAML連携、多要素認証)と、テナント単位のロール付与
- テナント管理(テナントの作成、テナント属性の追加定義、プランの割り当て)
- 料金プランの定義とメータリングAPI(料金プランは、利用量を数えるメーター単位、課金計算の最小単位である計測単位、計測単位を束ねた機能メニュー、テナントに割り当てる料金プランの4階層で定義)
- Stripe連携による契約、請求、支払いステータスの管理
- 行動履歴ログ(保持期間は最大1か月)、API実行ログ、SaaSus Platformで起きたイベントを自社のAWSアカウントのAmazon EventBridgeへ送る機能
- SaaS運用コンソール(運用担当者が、テナントとユーザーの管理、テナントごとの料金プランの設定と確認を行う画面)。7つの共通機能のうち管理コンソールに当たり、扱うのはテナント、ユーザー、料金プランの情報です
- オンボーディングに使える機能。テナントの作成と、テナントが作成されたというイベントをAmazon EventBridgeへ送って利用者側のオンボーディング処理を起動する連携です。サイロモデル向けには、テナントの作成時に利用者のAWS環境でAWS CloudFormationを実行し、テナントごとのサーバーやデータベースを用意するSaaSインフラ管理機能もあります。同じページの注意事項によると、この処理は東京リージョンで行われ、オフボーディングの処理には対応していません。契約中の料金プランによっては利用できません
利用者の側には、業務データへのテナントIDの追加とデータの絞り込み、ロールとプランの情報にもとづくアプリケーション内の判定とメーターの更新が残ります。オンボーディングでは、テナントごとの環境の構成を定めるテンプレートや、イベントを受けて動かす処理の中身を利用者が用意します。どこまでを共通の仕組みに寄せるかは、各テナントにどこまで共通の体験を提供するかや、ネットワーク構成などの制約によって変わるため、SaaSごとに検討します。返金や請求書の再発行はStripe側で操作し、決済完了をリアルタイムに処理する場合は、Stripeからの通知(Webhook)を自社で受信します。
まとめ
- SaaS化の共通機能は、認証とSaaSアイデンティティ、テナント管理、オンボーディング、料金プランと機能制御、メータリングと請求、テナント別の監視とログ、管理コンソールの7つです。
- 切り出しの起点はテナントの定義と認証です。テナントを識別できるまで、プランの判定、利用量の集計、テナント別のログは作れません。
- オンボーディングはほかの機能を呼び出して組み立てる処理なので、自動化は呼び出し先がそろった後に行います。
- 実現手段は、差別化、リリース後の追従、インテグレーション部分の保守、結合度、運用の責任の軸で機能ごとに選びます。
自社のシステムに当てはめるなら、最初に確かめるのは、何を1テナントとするかが決まっているか、ログインしたユーザーがどのテナントの誰かをアプリケーションが判別できるかの2点です。そこが決まれば、残りの機能を切り出す順序もおおむね決まります。
SaaSus Platformのチュートリアルでは、既存のチャットアプリケーションを8つのステップでマルチテナント化し、料金プランで制御できるようにするまでの流れを試せます。チュートリアルを見る
SaaS開発の資料をダウンロード
SaaSの開発・設計を検討する際は、以下の資料もご活用ください。各リンク先からダウンロードできます。
- SaaS開発ガイド【基礎編】をダウンロード
- SaaS開発ガイド【テナント編】をダウンロード
- エンタープライズSaaS開発ガイドをダウンロード
- マルチテナントAIエージェント開発ガイド【基礎設計編】をダウンロード
出典
- Amazon Web Services「Building multi-tenant architectures for agentic AI on AWS」(AWS Prescriptive Guidance、著者 Aaron Sempf、Tod Golding。公開日の表示なし)Employing control planes in agentic environments https://docs.aws.amazon.com/prescriptive-guidance/latest/agentic-ai-multitenant/employing-control-planes-in-agentic-environments.html (参照日 2026-11-10)
- Amazon Web Services「SaaS Lens - AWS Well-Architected Framework」Silo, pool, and bridge models(2023年4月4日公開) https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/silo-pool-and-bridge-models.html (参照日 2026-11-10)
- Amazon Web Services「Building multi-tenant agents with Amazon Bedrock AgentCore」(AWS Blogs。2026-11-15時点のページ上のカテゴリー名は Artificial Intelligence。2026年5月21日公開) https://aws.amazon.com/blogs/machine-learning/building-multi-tenant-agents-with-amazon-bedrock-agentcore/ (参照日 2026-11-15)
- Amazon Web Services「SaaS Architecture Fundamentals」Core services(AWS Whitepaper、2022年8月3日公開。AWSは historical reference only(過去の参照用)と表示) https://docs.aws.amazon.com/whitepapers/latest/saas-architecture-fundamentals/core-services.html (参照日 2026-11-10)
- Amazon Web Services「SaaS Architecture Fundamentals」Control plane vs. application plane(同上) https://docs.aws.amazon.com/whitepapers/latest/saas-architecture-fundamentals/control-plane-vs.-application-plane.html (参照日 2026-11-10)
- Amazon Web Services「SaaS Lens - AWS Well-Architected Framework」General design principles(2023年4月4日公開) https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/general-design-principles.html (参照日 2026-11-10)
- Keycloak 公式サイト https://www.keycloak.org/ (参照日 2026-11-10)
- awslabs「SaaS Builder Toolkit for AWS(sbt-aws)」GitHubリポジトリ https://github.com/awslabs/sbt-aws (参照日 2026-11-10)
- 株式会社アンチパターン「SaaSus Platform Document」(参照日 2026-11-10)
- SaaSus Platformとは https://docs.saasus.io/ja/docs/part-2/what-is-saasus
- SaaSus Platformのアーキテクチャ https://docs.saasus.io/ja/docs/part-3/saasus-platform-architecture
- 料金プランの概要と種類 https://docs.saasus.io/ja/docs/part-4/pricing-and-billing/pricing-plan-overview
- SAML連携 https://docs.saasus.io/ja/docs/part-4/user-authz-settings/saml-linkage
- テナント属性定義 https://docs.saasus.io/ja/docs/part-4/application-settings/declare-additional-attribute-to-tenant
- Amazon EventBridge 連携機能 https://docs.saasus.io/ja/docs/part-4/integrate-with-amazon-eventbridge
- SaaSインフラ管理機能 https://docs.saasus.io/ja/docs/part-4/saas-infra-management (参照日 2026-11-15)
- SaaS 運用コンソール概要 https://docs.saasus.io/ja/docs/part-5/operations-console-overview (参照日 2026-11-15)
- 行動履歴ログ https://docs.saasus.io/ja/docs/part-5/user-management/user-activity-history-log
- Apilog API https://docs.saasus.io/ja/docs/reference/apilog-api
- メータリングAPI実装サンプル https://docs.saasus.io/ja/docs/part-6/implementation-guide/sample-application/metering-api
- 請求関連のFAQ https://docs.saasus.io/ja/docs/part-7/faq/billing
- SaaSus Platform関連のFAQ https://docs.saasus.io/ja/docs/part-7/faq/saasus-platform
- チュートリアル はじめに https://docs.saasus.io/ja/docs/tutorial/tutorial-introduction/
- チュートリアル テナントの情報をもとにした認可の実装 https://docs.saasus.io/ja/docs/tutorial/implementation-of-authorization-based-on-tenant-information
Spread the word:

