
既存システムをSaaS化する設計手順:段階移行の全体像
小笹佑京
小笹佑京
既存システムをSaaS化するとき、設計はどこから手を付け、どの順に進めればよいのでしょうか。SaaSでは、全顧客を「テナント」という単位で扱い、認証、データ、料金プランとメータリング(利用量の計測)、オンボーディング(利用開始までの手続き)、運用を全テナント共通の仕組みで動かします。とはいえ、既存製品を持つ開発責任者やアーキテクトにとって、利用中の顧客を抱えたまま、これらを同時に作り替えるわけにはいきません。そのため、作り替えは一度に行わず、段階ごとに完了条件を決め、既存顧客の利用を止めないまま切り替えていきます。段階の順序の大半は機能どうしの依存関係で決まり、認証、データ、料金プランとメータリング、オンボーディング、運用の順に全テナント共通の仕組みへ寄せていきます。どこまで深く進めるかは事業計画で決まります。
この記事では、まずSaaS化で既存システムの設計の何が変わるかと、シングルテナント前提の箇所の洗い出し方を説明します。次に、目標とするアーキテクチャ(コントロールプレーンとデプロイモデル)を示し、段階移行の5ステップと各ステップの完了条件を整理します。最後に、既存顧客を止めずに切り替える並行運用と、当社が提供する SaaSus Platform のチュートリアルで見る移行の具体例を取り上げます。
SaaS化で既存システムの設計は何が変わるのか
SaaSでは、サービスの契約単位をテナントと呼びます。1社の利用を前提に作られた既存システムでは、コードと運用の各所に「どのテナントの処理か」という情報を通すことが設計作業の中心になります。SaaS化の事業面の定義は「SaaS化とは?パッケージ・受託・社内システムの事業転換を解説」で扱っています。
SaaSのシステムは2つの領域に分けて設計します。AWSの技術ガイド集 Prescriptive Guidance の「Building multi-tenant architectures for agentic AI on AWS」は、テナントをまたぐ運用、管理、オーケストレーションの仕組みに一つの管理画面(single pane of glass)からアクセスさせる部分をコントロールプレーン、業務ロジックと機能を持つ部分をアプリケーションプレーンと説明しています。AIエージェント向けのガイドですが、この分け方はマルチテナント一般のベストプラクティスとして紹介されています。
SaaS化と聞くと、データベースやサーバーを全顧客で共有する構成へ作り替える話を思い浮かべるかもしれません。しかし、マルチテナントは、全リソースを全テナントで共有する構成に限られません。AWSの設計指針 AWS Well-Architected Framework のうちSaaS向けの「SaaS Lens」(2023年4月4日公開。以下、SaaS Lens)は、テナントごとに専用リソースを割り当てるサイロでも、アイデンティティ、オンボーディング、運用の仕組みは全テナントで共有すると説明しています。既存システムのSaaS化で先に問われるのは、インフラの共有の有無より、全テナントを一つの仕組みと一つのバージョンで運用できるかどうかです。
現状把握:シングルテナント前提の箇所を洗い出す
最初の作業は、コードと運用手順のうち「利用者は1社だけ」という前提に依存している箇所を一覧にすることです。SaaS Lensの設計原則(ユーザーとテナントのアイデンティティの結び付け、全テナントリソースの分離、反復可能なオンボーディング、テナント別のメトリクス収集)を既存システムに当てはめると、次の観点で洗い出せます。
- 認証とユーザー管理:ユーザーに所属企業の概念がなく、ログイン後にどの顧客かを判別する手段がない。
- データとファイル:業務テーブルや保存先のパスに顧客の区別がなく、主キーや一意制約が1社分のデータを前提にしている。
- 設定値:顧客ごとの差分を、環境変数、設定ファイル、顧客別のブランチで持っている。
- バッチと非同期処理:ジョブが全データを対象に動き、どの顧客の処理かという情報を持たない。
- ログと監視:ログやメトリクスに顧客の識別子が出ず、顧客単位で負荷や障害を追えない。
- 契約と課金:契約プランや利用量の把握を、台帳と手作業に頼っている。
- 環境構築とリリース:顧客ごとに手順書で環境を作り、リリースの時期も顧客ごとに異なる。
どの項目も、利用者が1社だけなら問題にならなかったものです。洗い出した項目には、後述する5つのステップのどれで解消するかを割り当てます。割り当て先のない項目は移行計画の抜けです。
目標アーキテクチャ:コントロールプレーンとデプロイモデル
移行先の姿は、コントロールプレーンに何を置くかと、アプリケーションプレーンのリソースをテナント間で共有するか(デプロイモデル)の2点で決まります。
コントロールプレーンに置く機能
既存システムから切り出してコントロールプレーンに置く候補は、認証とSaaSアイデンティティ、テナント管理、料金プランと機能制御、メータリングと請求、オンボーディングです。前述のPrescriptive Guidanceのガイドも、コントロールプレーンが担うものとして、テナントアイデンティティ、ティア(料金や機能の段階)の管理、テナントごとのリソースのプロビジョニング(作成と割り当て)、テナントポリシーの設定、課金のための消費量とメータリングデータの収集を挙げています。コントロールプレーンの役割は「SaaSコントロールプレーンとは?」、どの機能をどの順に切り出すかは「SaaS化で必要な共通機能とは?認証、テナント管理、課金の切り出し方」で詳しく扱います。
デプロイモデルの選び方
デプロイモデルは、AWSの用語でプール(リソースを共有する)、サイロ(テナントごとに専用リソースを用意する)、ブリッジ(両者が混在する)と呼ばれます。SaaS Lensは、サービスごとに分離の要件を見て選ぶことを設計原則とし、データの規制上の位置づけやノイジーネイバー(特定テナントの負荷が他テナントに影響する問題)はサイロへ、俊敏性やコストの性質はプールへ判断を傾ける要因に挙げています。モデルの比較は「マルチテナントアーキテクチャ設計:プール、サイロ、ブリッジを比較」で扱います。
既存システムからの移行では、最初はテナントごとのサイロで動かす選択もあります。AWSのホワイトペーパー「SaaS Architecture Fundamentals」(2022年公開)は、移行ではアイデンティティ、オンボーディング、メトリクス、課金などの共通サービスを初めに整え、その段階ではアプリケーションがテナントごとのサイロで動いていてもよく、作り替えはその後に進めればよいとしています。AWSはこの資料を過去の参照用と表示しているので、最新の推奨ではなく、移行の順序の考え方として参考にしてください。
それなら、顧客ごとの環境を今のまま並べておけばよいようにも読めます。ただし同じ資料は、サイロのスタックも同じ構成、同じバージョンで動かすべきだとしており、SaaS Lensも個別の要望は全顧客が使える設定項目で受けることを設計原則にしています。個別の要望を受けたとき、当社はまずFit to Standard(標準機能や標準の業務プロセスに顧客の業務を合わせる考え方。SAPがクラウドERPの導入手法の中で使う用語)の考え方で、既存の標準機能や設定で応えられるかを検討します。そのうえで、業務ドメインで一般化でき、共通機能として提供する価値がある要望だけを、設定項目やオプション機能として取り込みます。顧客別のカスタマイズを残したままサイロに並べても、ステップ5の運用の共通化には進めません。
既存の構成をクラウドのサービスに置き換えられるか
既存システムがオンプレミスの構成をそのまま仮想サーバーに載せた形で動いている場合、移行先でも同じ構成を写すと、サーバーやデータベースの保守は自社に残ります。当社(株式会社アンチパターン)がSaaS化を支援するときは、目標アーキテクチャを決める前に、既存の仕組みをクラウドのサービスで代替できるか、さらに運用をクラウド事業者に任せられるマネージドサービスを使えるかを、仕組みごとに確かめます。
データベースはその一例です。PostgreSQLと互換性のある製品を仮想サーバー上で動かしている場合、アプリケーションがその製品に固有の機能を使っているかどうかを調べます。使っていなければ、AWSがフルマネージドでPostgreSQL互換のリレーショナルデータベースエンジンと説明しているAmazon Aurora PostgreSQLのようなサービスが置き換えの候補になります。置き換えられるかどうかは、アプリケーションを実際に動かして確かめます。
段階移行の5ステップと完了条件
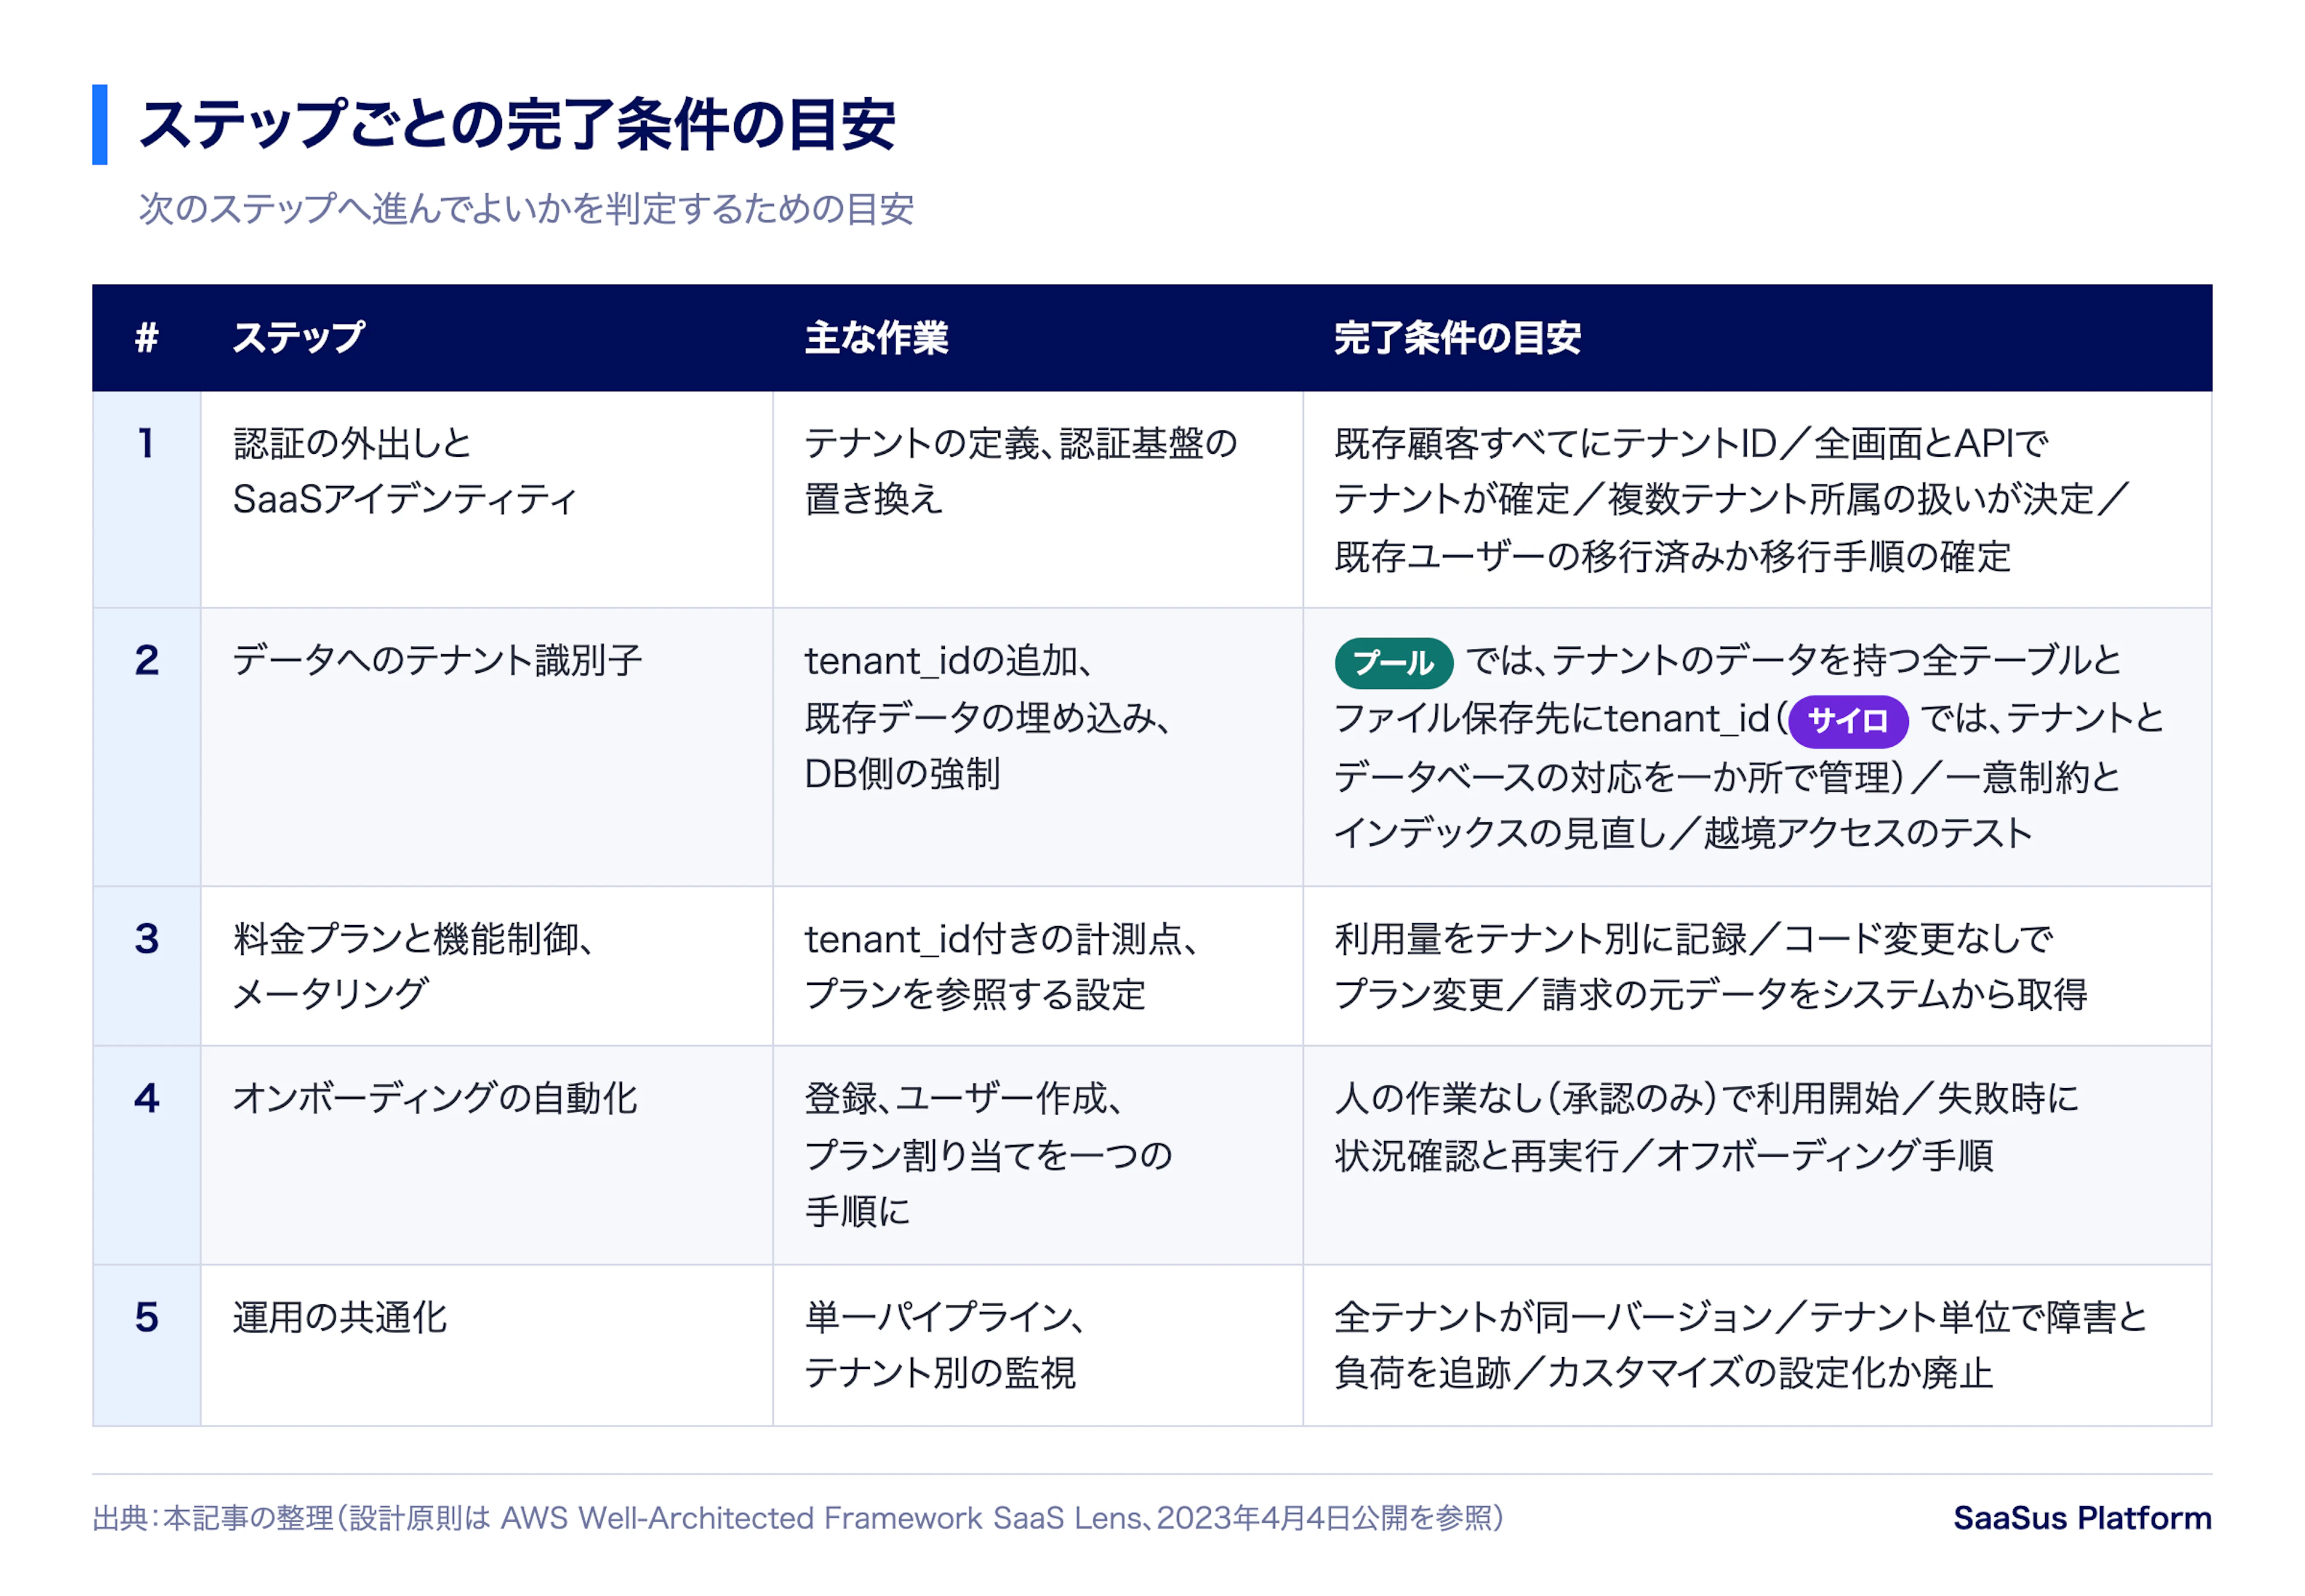
移行は次の5ステップの順に進めます。認証から始めてオンボーディングを後に回すのは、後の機能ほど前の機能を前提にしているからです。プランの判定もテナント別の利用量の計測も、「どのテナントの処理か」がリクエストごとに確定していなければ作れません。オンボーディングの自動化は、テナントの登録、ユーザーの作成、プランの割り当てといった前段の機能を呼び出して組み立てる処理なので、呼び出し先がそろってから作ると手戻りが少なくなります。各ステップの完了条件は、AWSなどの資料が定めた要件ではなく、次へ進んでよいかを判断するための目安です。
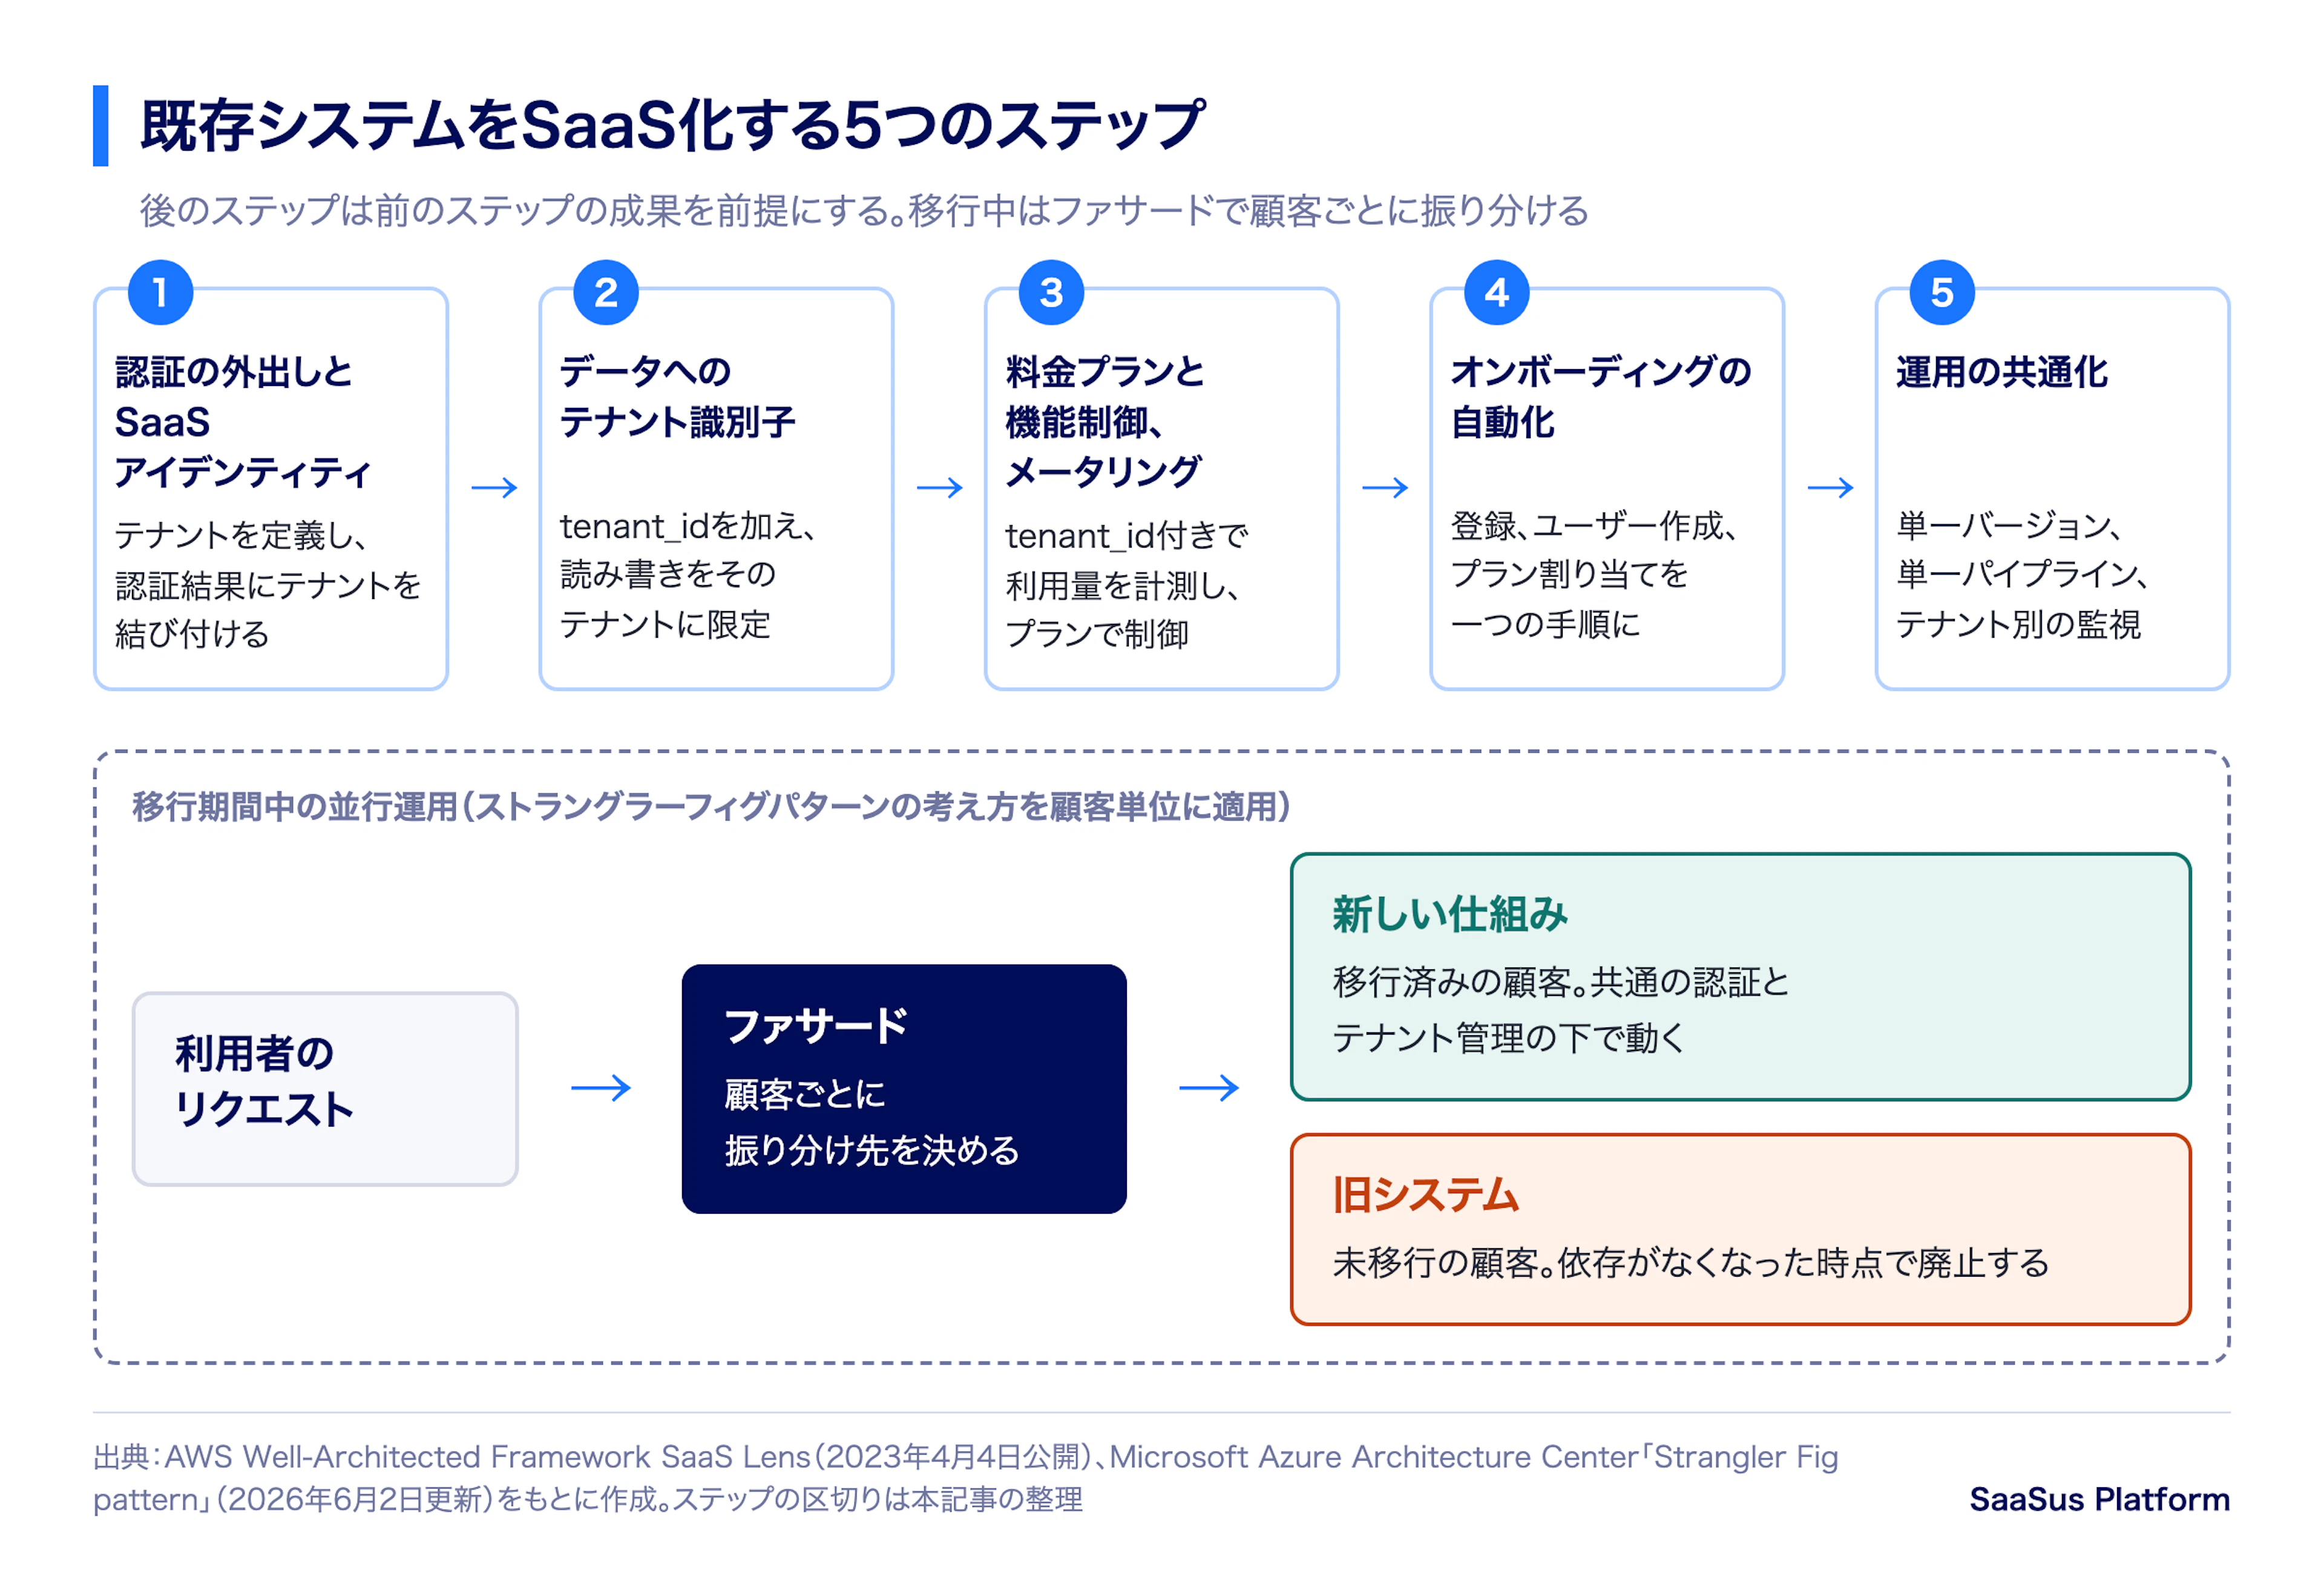
どのステップをどこまで深く進めるかは、事業計画で変わります。少数の顧客で需要を確かめる段階なら、既存システムへの改修を抑えてテナントごとのサイロで提供を始め、テナントの登録や請求には手作業を残す進め方もあります。この場合も、どの環境がどのテナントのものかを識別して一か所で管理する仕組みは、最初の顧客から必要です。共有テーブルへのテナント識別子の列(以下、tenant_id)の追加はデータモデルの変更を伴う大きな改修なので、プールで共有する効果が事業上必要になった時点で着手する判断もあります。
ステップ1:認証を外出しし、SaaSアイデンティティを導入する
1社向けに作られたシステムのログインでは、ユーザーが誰かは分かっても、どの顧客の誰かまでは分からないことがあります。SaaS Lensは、認証済みユーザーのアイデンティティにテナントのアイデンティティを結び付けたSaaSアイデンティティをシステムの全レイヤーに渡し、各レイヤーが別のサービスを呼ばずにテナントの情報(テナントコンテキスト)を参照できるようにすることを設計原則としています。既存システムでは、何を1テナントとするか(契約する会社か、その中の部署か)を決めたうえで、ユーザー認証を、所属テナントを返せる認証基盤に置き換えます。
テナントIDは、リクエストのパラメータで受け取るのがいちばん手早く見えます。しかし、送られてきた値をそのまま使うと、値の書き換えで他テナントを指定できてしまいます。テナントは認証済みの情報から確定させます。トークンの扱いや認可の設計は「SaaSの認証と認可の設計:テナントIDとユーザー権限を安全に扱う」で扱います。
顧客ごとに環境を分けてきたシステムでは、認証の仕組みとログインURLも顧客ごとに別々になっていることがあります。当社が支援した例では、これらを一つの認証基盤にまとめ、認証結果を受け取って既存アプリケーションへ引き渡す連携部分を、既存アプリケーションの手前に置きました。ログイン処理を既存アプリケーションの内部で作り替える場合に比べて、既存アプリケーション本体への改修を小さくできます。
完了条件の目安は次のとおりです。
- 既存顧客のすべてにテナントIDが割り当てられている。
- すべての画面とAPIが認証を通り、処理の入口でテナントが確定している。
- 1人のユーザーが複数のテナントに所属する場合の扱いが決まっている。
- 既存顧客のユーザーが新しい認証基盤へ移行済みか、移行手順が確定している。
ステップ2:データにテナント識別子を導入する
テナントコンテキストが確定したら、データにテナントを識別する列(tenant_id)を加え、読み書きをそのテナントの行に限定します。プールで共有テーブルに置く場合は、テナントのデータを持つすべてのテーブルが対象です。テナントごとのサイロで始め、tenant_idの列の追加を後に回す場合も、このステップは省けません。どのデータベースと保存先がどのテナントのものかを一か所で管理し、処理の入口で確定したテナントの環境だけに接続することを、列の追加の代わりに確かめます。
既存データの移行は、既存の環境の数で難しさが変わります。1社に1環境を用意してきたなら、各環境のデータは1つのテナントに対応するので、その顧客のtenant_idで既存行を埋められます。複数の環境のデータを1つのプールに統合する場合は、各環境が独立に採番してきた主キーが顧客をまたいで重複している可能性があるため、キーの付け直しか、tenant_idを含めた複合キーへの変更が必要になります。
アプリケーションのクエリ条件だけでテナントを絞ると、条件を書き忘れたクエリが他テナントの行を返します。データベース側でも絞り込みを強制する手段として、PostgreSQLの行レベルセキュリティ(Row Security Policies)のような機能があります。方式の比較と注意点は「マルチテナントのDB設計:共有テーブル、スキーマ分離、専用DBとRLS」で扱います。
完了条件の目安は次のとおりです。
- プールで共有する場合は、テナントのデータを持つすべてのテーブルとファイル保存先にtenant_idがあり、既存データが埋まっている。サイロの場合は、各テナントのデータベースと保存先の対応が一か所で管理されている。
- 一意制約とインデックスがテナント単位で見直されている。
- テナントAの認証情報でテナントBのデータを読み書きできないことを、テストで確認している。
ステップ3:料金プランと機能制御、メータリングを組み込む
SaaS Lensは、テナントごとの機能の利用、負荷、コストを把握する計測を設計原則に挙げています。AWSのブログ記事「Building multi-tenant agents with Amazon Bedrock AgentCore」(2026年5月公開)も、テナント別のコストを正確に把握するには、テナントを識別できるメトリクスをアプリケーション側で出力する計装が必要だとしています。そこで、課金対象の操作にtenant_id付きの計測点を入れ、料金プランと機能の制御に結び付けます。
料金プランごとの機能差は、顧客別のコード分岐ではなく、プランやテナント属性を参照する設定で切り替えます。顧客別の分岐は、前述の「個別の要望は全顧客が使える設定項目で受ける」という原則に反し、全テナントを一つのバージョンで更新することを難しくするためです。
当社はこの判定の元になるデータを機能利用資格と呼び、契約から決まるデータとして、開発中の機能を隠すためのフィーチャーフラグとは分けて持ちます。フィーチャーフラグはリリースのリスクを下げるための一時的な仕組みとして期限を付けて消し、契約に基づく出し分けには使いません。フラグで出し分けると、契約や請求の情報との二重管理になるためです。顧客ごとの違いの受け方の全体は「パッケージソフトのSaaS化:構想から販売開始までの進め方」で扱います。
完了条件の目安は次のとおりです。
- 課金と利用制限に使う利用量が、テナント単位で記録されている。
- プランの変更が、コードの変更なしに反映される。
- 請求の元になるプランと利用量を、システムから取得できる。
ステップ4:オンボーディングを自動化する
テナントの作成から利用開始までの手続きをオンボーディングと呼びます。SaaS Lensは、オンボーディングを単一の自動化された反復可能な手順で行うことを設計原則にしています。ステップ3までに用意したテナントの登録、ユーザーの作成、プランの割り当てを一つの手順に束ね、環境構築手順書を置き換えます。サイロでは専用インフラの作成が加わります。
当社のブログで紹介したギークフィード社の導入事例では、同社がSaaSus Platform(当社が提供する、SaaSに共通して必要な機能のプラットフォーム)のAmazon EventBridge連携機能(テナントの作成などのイベントを、利用者のAWSアカウントへ送る機能)とAWS CDK(AWSの環境をコードで定義するツール)を組み合わせてテナントオンボーディングを自動化し、契約ごとの手動の環境作成によるリードタイムと人的ミスに対処したと述べています(「導入事例:株式会社ギークフィード」)。手作業のオンボーディングで起きる問題は「SaaS開発の落とし穴 ~テナントオンボーディング編~」にまとめています。
当社が支援したパッケージ製品の例でも、契約のたびに担当者が顧客向けの環境を手作業で構築しており、提供開始までの待ち時間と作業ミスによるトラブルの原因になっていました。この例では、クラウド上の環境の構成をAWS CDKでコードとして定義し、手作業の設定をなくしました。そのうえで、テナントの作成を起点に、共通の資源の配置、テナント用の設定の作成、テナント固有の資源の配置、ロードバランサーの設定変更までを自動で実行する流れにしています。
完了条件の目安は次のとおりです。
- テナントの作成からユーザーが使い始めるまでを、人の作業なしで、または承認操作だけで実行できる。
- 途中で失敗したときに、進行状況を確認して再実行できる。
- 解約時のデータ削除と環境撤去(オフボーディング)の手順が決まっている。
ステップ5:運用を全テナント共通にする
最後に、リリースと監視を全テナント共通の手順にそろえます。SaaS Lensは、全顧客をまとめて更新、運用できることをSaaSの基礎とし、テナントごとの活動と負荷を分析できるダッシュボードを求めています。ログとメトリクスにはtenant_idを出します。
顧客別のブランチでソースを管理してきた場合は、ブランチを1本に統合します。当社が支援した例では、アプリケーションの資材の大半を全顧客で共通にでき、顧客ごとに残ったのは、連携の設定、帳票の定義、データベースの定義、設定ファイルといった定義類でした。これらを同じブランチの顧客別のディレクトリに置き、デプロイのときに自動で反映する構成にすると、顧客ごとにブランチを分けずに済みます。
顧客ごとの画面や連携を共通のコードの外に出した場合は、外側の実装が頼る公開API、イベントの通知、データの出力が、顧客に対する動作の約束になります。当社はこれらの公開インターフェースについて、変更は項目の追加で済ませ、既定の動作と意味を変えないことを決まりにしています。項目の削除や型の変更が避けられないときは、新しいバージョンを並べて出し、告知と移行の猶予期間を置いてから古いバージョンを止めます。データベースや内部のAPIは約束の対象に含めず、顧客の実装がそこへ依存しないようにします。
完了条件の目安は次のとおりです。
- 全テナントが同じバージョンで動き、リリースが一つのパイプラインで行われる。
- ログとメトリクスから、テナント単位で障害と負荷を追跡できる。
- 顧客別のカスタマイズが、全テナント共通の設定かオプション機能に置き換わっているか、廃止が決まっている。
既存顧客を止めずに切り替える並行運用
5つのステップを進めている間も、既存顧客はシステムを使い続けます。その間は、旧システムと新しい仕組みが同時に動きます。この期間の進め方には、Microsoftの設計解説サイト Azure Architecture Center の「Strangler Fig pattern」が解説するストラングラーフィグパターンが使えます。旧システムの前にファサード(プロキシ)を置き、最初はほとんどのリクエストを旧システムへ送り、移行の進行に合わせて新しい仕組みへ移し、依存がなくなった時点で旧システムを廃止します。
同じ解説は注意点として、新旧が共用するサービスとデータストアに両方から同時にアクセスできるようにすること、ファサードを単一障害点や性能のボトルネックにしないことを挙げています。データベースの移行例では、巻き戻しの手間とリスクを抑えるため、旧オブジェクトの削除を意図した最終手順として扱うよう述べています。
SaaS化の場合、切り替えの単位には、機能に加えて顧客も使えます。たとえば既存顧客を1社ずつ新しい認証基盤とテナント管理の下へ移し、ファサードは移行済みの顧客のリクエストだけを新しい仕組みへ送る、という分け方です。問題が起きたときの影響を移行済みの顧客に限定でき、順番も顧客との調整に合わせて決められます。
個別カスタマイズの多い顧客を従来の提供形態のまま残し、SaaS版を別に立ち上げる進め方もあります。前述のギークフィード社は、大規模顧客への個別カスタマイズを伴う提供を維持しつつ、SaaS化してセルフサインアップで利用者の裾野を広げる判断をしたと述べています。併存させる場合は、その期間と、従来形態の顧客をSaaS版へ移す条件を事業側で決めておきます。当社は顧客別のソースを専用の環境で動かして残す形を個別対応型と呼び、数が増えると運用が回らなくなるため、社数の上限、価格、体制、保守期間、見直しの条件を決めて、ごく少数に限るよう勧めています。
移行の順序と一度に移す社数は、期限から逆算して決めます。現行のシステムが使っているOSやミドルウェアのサポート終了のような期限がある場合、期限までの期間から移行にかかる期間を引いた残りが、新しい仕組みの開発に使える期間になります。提供開始が遅れるほど、その間に旧システムで契約する顧客が増え、後で移す対象も増えます。
SaaSus Platformのチュートリアルで見る移行の具体例
当社の SaaSus Platform のドキュメント(2026年11月10日時点)にあるチュートリアルでは、8つのステップで簡易なチャットシステムをSaaS化します。移行前後の違いは、ユーザー情報とテナント情報をSaaSus Platformが管理すること、ユーザー認証をSaaSus Platformに委譲してアプリケーションはコールバックを受けること、データモデルにtenant_id列を追加することの3点です。
前述の5ステップに当てはめると、認証モジュールの組み込みがステップ1と2に当たり、アプリケーションは受け取ったテナントIDで検索し、投稿時にtenant_idを保存します(同一データベース内で分けるプール型)。料金プランの設定とテナント情報をもとにした認可はステップ3に当たり、プランごとのコメント数の上限をメーターの値と比べて書き込みを制御します。ユーザー、テナント、料金プランの管理と認証はSaaSus Platformが提供し、tenant_idの追加と検索条件、上限の判定と書き込みの制御はアプリケーション側で実装しています。
自社システムに当てはめる前に移行の流れを小さなアプリケーションで確かめる場合は、SaaSus Platformのチュートリアルから試せます。
SaaS開発の資料をダウンロード
SaaSの開発・設計を検討する際は、以下の資料もご活用ください。各リンク先からダウンロードできます。
- SaaS開発ガイド【基礎編】をダウンロード
- SaaS開発ガイド【テナント編】をダウンロード
- エンタープライズSaaS開発ガイドをダウンロード
- マルチテナントAIエージェント開発ガイド【基礎設計編】をダウンロード
出典
- SAP「Providing an Overview of the Fit-to-Standard Analysis Process」SAP Learning「Implementing SAP S/4HANA Cloud Public Edition」、https://learning.sap.com/courses/implementing-sap-s-4hana-cloud-public-edition/providing-an-overview-of-the-fit-to-standard-analysis-process_aa2f7030-617a-4679-997f-c937f8a8cc03 (参照日 2026-11-16。Fit to Standardの用語説明を参照。業務ドメインでの一般化と共通機能として取り込む判断は当社の方針)
- AWS「SaaS Lens」AWS Well-Architected Framework、2023年4月4日公開。参照ページ:General design principles https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/general-design-principles.html 、Silo, Pool, and Bridge Models https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/silo-pool-and-bridge-models.html 、SaaS Identity https://docs.aws.amazon.com/wellarchitected/latest/saas-lens/saas-identity.html (参照日 2026-11-10)
- AWS「Building multi-tenant architectures for agentic AI on AWS」AWS Prescriptive Guidance(Aaron Sempf、Tod Golding。公開日の表示なし)、Employing control planes in agentic environments https://docs.aws.amazon.com/prescriptive-guidance/latest/agentic-ai-multitenant/employing-control-planes-in-agentic-environments.html (参照日 2026-11-10)
- AWS「Building multi-tenant agents with Amazon Bedrock AgentCore」AWS Blogs(2026-11-15時点のページ上のカテゴリー名は Artificial Intelligence)、2026年5月21日公開、https://aws.amazon.com/blogs/machine-learning/building-multi-tenant-agents-with-amazon-bedrock-agentcore/ (参照日 2026-11-15)
- AWS「SaaS Architecture Fundamentals」AWSホワイトペーパー、2022年公開(AWSは historical reference only(過去の参照用)と表示)。参照ページ:SaaS migration https://docs.aws.amazon.com/whitepapers/latest/saas-architecture-fundamentals/saas-migration.html 、Full stack silo and pool https://docs.aws.amazon.com/whitepapers/latest/saas-architecture-fundamentals/full-stack-silo-and-pool.html (参照日 2026-11-10)
- Microsoft「Strangler Fig pattern」Azure Architecture Center、最終更新 2026-06-02、https://learn.microsoft.com/en-us/azure/architecture/patterns/strangler-fig (参照日 2026-11-10)
- PostgreSQL Global Development Group「5.9. Row Security Policies」PostgreSQL 18 Documentation、https://www.postgresql.org/docs/18/ddl-rowsecurity.html (参照日 2026-11-15)
- AWS「Working with Amazon Aurora PostgreSQL」Amazon Aurora User Guide(公開日の表示なし)、https://docs.aws.amazon.com/AmazonRDS/latest/AuroraUserGuide/Aurora.AuroraPostgreSQL.html (参照日 2026-11-15)
- AWS「What is the AWS CDK?」AWS Cloud Development Kit (AWS CDK) v2 Developer Guide(公開日の表示なし)、https://docs.aws.amazon.com/cdk/v2/guide/home.html (参照日 2026-11-15)
- 株式会社アンチパターン「SaaSus Platform Document チュートリアル(はじめに、テナント、ユーザーの準備、認証モジュールの組み込み、料金プランの設定、テナントの情報をもとにした認可の実装)」2026-11-10時点、https://docs.saasus.io/ja/docs/tutorial/tutorial-introduction/ ほか (参照日 2026-11-10)
- 株式会社アンチパターン「SaaSus Platformのアーキテクチャ」SaaSus Platform Document、2026-11-10時点、https://docs.saasus.io/ja/docs/part-3/saasus-platform-architecture (参照日 2026-11-10)
- SaaSus Platformブログ「【導入事例】『Sylphina』株式会社ギークフィード」2024-02-22、https://saasus.io/blog/geekfeed (参照日 2026-11-10)
Spread the word: